


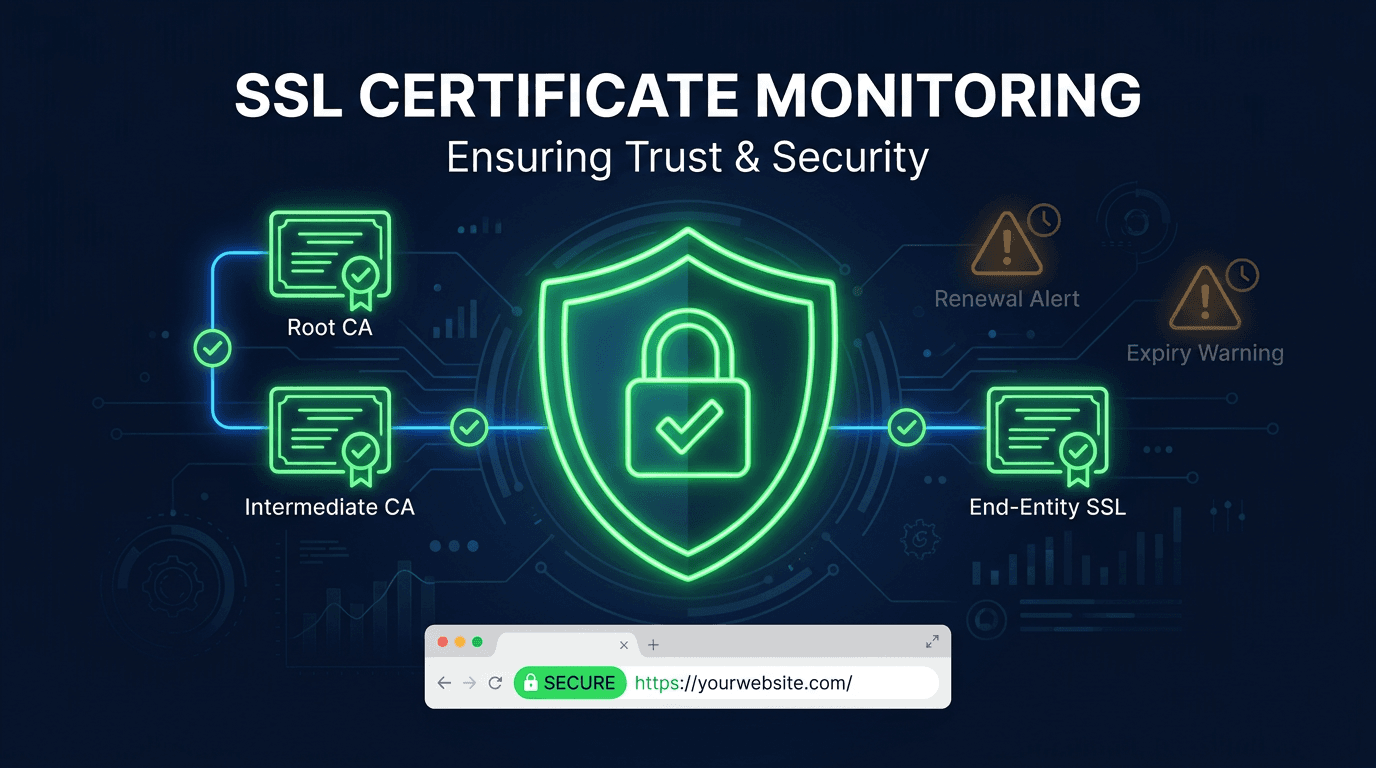
SSL sertifika izleme, web altyapınızdaki SSL/TLS sertifikalarının sağlığını, geçerliliğini ve yapılandırmasını sürekli olarak takip etme uygulamasıdır. Bir sertifikanın süresi dolduğunda, yanlış yapılandırıldığında veya güven zinciri bozulduğunda tarayıcılar ziyaretçileri uzaklaştıran güvenlik uyarıları gösterir; araştırmalar kullanıcıların %85'inin sertifika hatası gösteren bir siteyi terk ettiğini ortaya koyuyor. Ortalama bir kuruluş her iki yılda bir sertifika kaynaklı üç kesinti yaşar ve her birinin çözüm maliyeti yaklaşık 2,86 milyon dolardır. Otomatik izleme, tamamen önlenebilir olan bu arızaları ortadan kaldırır.
SSL Sertifika İzleme Neden Önemlidir?
Daha Kısa Sertifika Ömürlerine Geçiş
2026'dan itibaren azami sertifika ömürleri 398 günden 200 güne düşüyor ve Mart 2029'a kadar 47 güne indirilmesi planlanıyor. Bu, kuruluşların sertifikaları yılda bir kez yerine yılda yaklaşık sekiz kez yenilemesi gerekeceği anlamına gelir. Manuel takip tabloları ve takvim hatırlatıcıları bu tempoya ayak uyduramaz; otomatik izleme artık vazgeçilmezdir.
Tarayıcı Güvenlik Uyarıları Trafiği Öldürür
Bir sertifikanın süresi dolduğunda veya doğrulamadan geçemediğinde, tüm büyük tarayıcılar tam sayfa bir güvenlik uyarısı gösterir. Kullanıcılar “Bağlantınız gizli değil” mesajını görür ve çoğu sekmeyi hemen kapatır. Bu yalnızca doğrudan ziyaretçileri değil, arama motoru tarayıcılarını da etkiler; Google güvenli şekilde erişemediği sayfaları dizinden çıkarır ve bu da organik arama sıralamalarınıza doğrudan zarar verir.
Uyumluluk ve Mevzuat Gereksinimleri
Finans, sağlık ve e-ticaret gibi sektörler, şifreli veri iletimini zorunlu kılan düzenlemelere (PCI DSS, HIPAA, SOC 2) tabidir. Süresi dolmuş veya yanlış yapılandırılmış bir sertifika, olası para cezaları ve denetim bulgularıyla birlikte bir uyumluluk ihlali yaratır.
Neler İzlenmelidir?
Sertifika Son Kullanma Tarihleri
En kritik metriktir. Birden fazla aralıkta kademeli alarmlar kurun: planlama için 60 gün, eylem gerektiren 30 gün, acil 14 gün, kritik 7 gün ve olağanüstü durum için 1 gün. Farklı sertifika türleri farklı hazırlık süreleri gerektirir; Genişletilmiş Doğrulama (EV) sertifikaları, Alan Adı Doğrulama (DV) sertifikalarından daha uzun yenileme süreçleri gerektirir.
Sertifika Zinciri Bütünlüğü
Ara sertifikalar eksikse, süresi dolmuşsa veya yanlış sıradaysa geçerli bir uç (leaf) sertifika işe yaramaz. Zincir doğrulaması, sunucu sertifikanızdan ara sertifikalar üzerinden güvenilen kök sertifika otoritesine (CA) kadar tüm güven yolunu test eder. Bozuk zincirler, özellikle sertifika yenilemelerinden veya CA altyapısı değişikliklerinden sonra SSL hatalarının en yaygın nedenlerinden biridir.
Konu Alternatif Adları (SAN'lar)
SAN'lar bir sertifikanın hangi alan adlarını kapsadığını tanımlar. Bir sertifika yenilendiğinde yeni sertifikanın SAN listesi farklı olabilir; alan adları yanlışlıkla çıkarılabilir ve bu da o alt alan adları için HTTPS'i bozar. Her alan adının ve alt alan adının yenilemelerden sonra korunmaya devam ettiğinden emin olmak için SAN kapsamını izleyin.
Protokol ve Şifreleme Gücü
Eski TLS sürümleri (TLS 1.0, 1.1) ve zayıf şifreleme paketleri sitenizi bilinen güvenlik açıklarına maruz bırakır. İzleme, kullanımdan kaldırılmış protokolleri veya şifreleri müzakere eden bağlantıları işaretlemeli ve şifrelemenizin güncel güvenlik standartlarını karşıladığından emin olmalıdır.
OCSP ve İptal Durumu
Çevrimiçi Sertifika Durum Protokolü (OCSP) ve Sertifika İptal Listeleri (CRL), tarayıcılara bir sertifikanın iptal edilip edilmediğini bildirir. OCSP yanıtlayıcınız yavaşsa veya erişilemiyorsa tarayıcılar sayfa yüklemelerini geciktirebilir veya güvenlik uyarıları gösterebilir. OCSP stapling durumunu ve yanıtlayıcı erişilebilirliğini izleyin.
SSL İzleme İçin En İyi Uygulamalar
Eksiksiz Bir Sertifika Envanteri Oluşturun
Her alan adını sertifika türü, sertifikayı veren CA, son kullanma tarihi, otomatik yenileme durumu ve sorumlu ekip üyesiyle birlikte belgeleyin. Birçok kuruluş, kimsenin aktif olarak yönetmediği unutulmuş alt alan adlarında, hazırlık ortamlarında veya eski sistemlerde sertifikalar keşfettiğinde şaşırır.
Birden Fazla Konumdan ve Perspektiften İzleyin
Bir sertifika ofisinizden bakıldığında geçerli olabilir ancak belirli bir CDN uç düğümünde süresi dolmuş olabilir. Birden fazla coğrafi bölgeden, hem IPv4 hem de IPv6 üzerinden ve farklı erişim yollarından (doğrudan, yük dengeleyiciler üzerinden, CDN üzerinden) test edin. Her katman farklı bir sertifika sunabilir.
Yenilemeyi Doğrulamayla Birlikte Otomatikleştirin
Otomasyon (ACME/Let's Encrypt, bulut sağlayıcısı otomatik yenilemesi) yenilemenin kendisini üstlenir, ancak izleme otomatik yenilemenin gerçekten başarılı olduğunu ve yeni sertifikanın tüm uç noktalara dağıtıldığını doğrulamalıdır. Tamamlanan ama dağıtılamayan bir yenileme, hiç yenileme yapılmamasıyla aynı derecede kötüdür.
Yalnızca Üretimi Değil, Tüm Altyapıyı İzleyin
Hazırlık, geliştirme ve dahili araç sertifikaları genellikle ihmal edilir. Dahili bir API'deki süresi dolmuş bir sertifika, belirgin hiçbir harici belirti olmadan CI/CD hatlarını, izleme sistemlerini veya çalışanlara yönelik araçları bozabilir.
Sertifika Şeffaflığı Kayıtlarını Takip Edin
Sertifika Şeffaflığı (CT) kayıtları, alan adlarınız için düzenlenen her sertifikayı herkese açık şekilde kaydeder. CT kayıtlarını izlemek yetkisiz sertifika düzenlemesini tespit etmeye yardımcı olur; biri sizin bilginiz olmadan alan adınız için sertifika alırsa, CT izleme sizi olası bir güvenlik ihlaline karşı uyarır.
Kaçınılması Gereken Yaygın Hatalar
Takvim Hatırlatıcılarına Güvenmek
Takvime dayalı takip başarısız olur; çünkü insanlar rol değiştirir, hatırlatıcıları görmezden gelir veya hangi sertifikanın hangi sisteme ait olduğunu unuturlar. Otomatik izleme araçları, ekip değişikliklerinden bağımsız olarak güvenilir ve güncel durum bilgisi sağlar.
Yalnızca Uç Sertifikayı İzlemek
Süresi dolmuş bir ara sertifika güven zincirini bozarken uç sertifika tamamen geçerli olabilir. Ara sertifikalar ve çapraz imzalı sertifikalar dahil olmak üzere her zaman zincirin tamamını doğrulayın.
Joker Karakterli Sertifika Kapsamını Göz Ardı Etmek
*.example.com için düzenlenmiş bir joker karakterli (wildcard) sertifika, example.com'un kendisini veya api.v2.example.com gibi çok seviyeli alt alan adlarını kapsamaz. Joker karakter kapsamınızın gerçek alan adı yapınızla eşleştiğini doğrulayın.
Web Dışı Servisleri Unutmak
SSL sertifikaları web sitelerinden fazlasını korur. E-posta sunucuları (SMTP, IMAP), VPN uç noktaları, API ağ geçitleri, veritabanı bağlantıları ve IoT cihazlarının tümü izlenmesi gereken sertifikalar kullanır.
Kullanım Senaryoları
E-Ticaret Platformları
Ödeme işleme kesintisiz HTTPS gerektirir. Ödeme adımı sırasındaki sertifika arızaları doğrudan terk edilen sepetlere ve gelir kaybına yol açar. Vitrinleri, ödeme ağ geçitlerini ve API uç noktalarını kapsayan çoklu alan adı sertifikalarının tümü sürekli izleme gerektirir.
SaaS ve API Sağlayıcıları
API tüketicileri güvenli veri alışverişi için geçerli sertifikalara bağımlıdır. Süresi dolmuş bir sertifika tüm istemci entegrasyonlarını aynı anda bozar; bu da destek talebi yağmuruna ve olası SLA ihlallerine neden olur.
Finansal Hizmetler ve Sağlık
Mevzuata uyum şifreli bağlantılar gerektirir. Sertifika izleme, PCI DSS, HIPAA ve SOC 2 şifreleme gereksinimlerine sürekli uyumu kanıtlayan denetim izini sağlar.
Çok Sayıda Alan Adına Sahip Kuruluşlar
Onlarca veya yüzlerce alan adını yöneten şirketlerin merkezi sertifika görünürlüğüne ihtiyacı vardır. İzleme, tüm portföydeki sertifika durumunu bir araya getirir ve unutulmuş ya da devralınmış alan adlarındaki kör noktaları ortadan kaldırır.
UpScanX SSL İzlemeyi Nasıl Ele Alır?
UpScanX, tüm alan adlarınızdaki SSL sertifikalarını sürekli olarak izler; son kullanma tarihlerini kontrol eder, sertifika zincirlerini doğrular, SAN kapsamını teyit eder ve protokol gücünü test eder. Platform, son kullanma tarihinden 30, 14, 7 ve 1 gün önce e-posta, Slack, Telegram, Microsoft Teams ve webhook'lar aracılığıyla kademeli alarmlar gönderir.
Çok perspektifli izleme, sertifikaları 15'ten fazla küresel konumdan test ederek CDN uç sorunlarını ve bölgesel sertifika uyuşmazlıklarını yakalar. Gösterge paneli, her sertifikanın durumu, düzenleyicisi, son kullanma tarihi ve zincir sağlığı hakkında birleşik bir görünüm sunar. Çalışma süresi (uptime) ve alan adı izlemeyle birleştiğinde UpScanX, HTTPS altyapınızın güvenli, uyumlu ve her ziyaretçi tarafından güvenilir kalmasını sağlar.
SSL Sertifika İzleme Kontrol Listesi
Pratik bir başlangıç noktası istiyorsanız beş kontrolle başlayın: eksiksiz bir sertifika envanteri tutun, son kullanma tarihinden çok önce alarm verin, zincirin tamamını doğrulayın, her yenilemeden sonra SAN kapsamını teyit edin ve birden fazla bölgeden test edin. Bu beş kontrol, ekiplerin üretimde gördüğü sertifika kaynaklı olayların çoğunu önler.
Daha olgun ortamlar için Sertifika Şeffaflığı izlemesi, OCSP stapling kontrolleri, politika tabanlı düzenleyici kontrolleri ve yük dengeleyiciler, CDN'ler ve hazırlık ortamları genelinde dağıtım doğrulaması ekleyin. SSL izleme, yıllık bir yenileme hatırlatıcısı olarak değil, sürekli bir operasyonel süreç olarak ele alındığında en iyi şekilde çalışır.
Bu, özellikle çok sayıda alt alan adını, birden fazla bulut sağlayıcısını veya sık sürüm döngülerini yöneten ekipler için geçerlidir. Uç altyapınız ne kadar dağıtık hâle gelirse, sürekli SSL görünürlüğü o kadar değerli hâle gelir.
Sertifikalarınızı UpScanX ile koruyun — izlemeye bugün ücretsiz başlayın.