


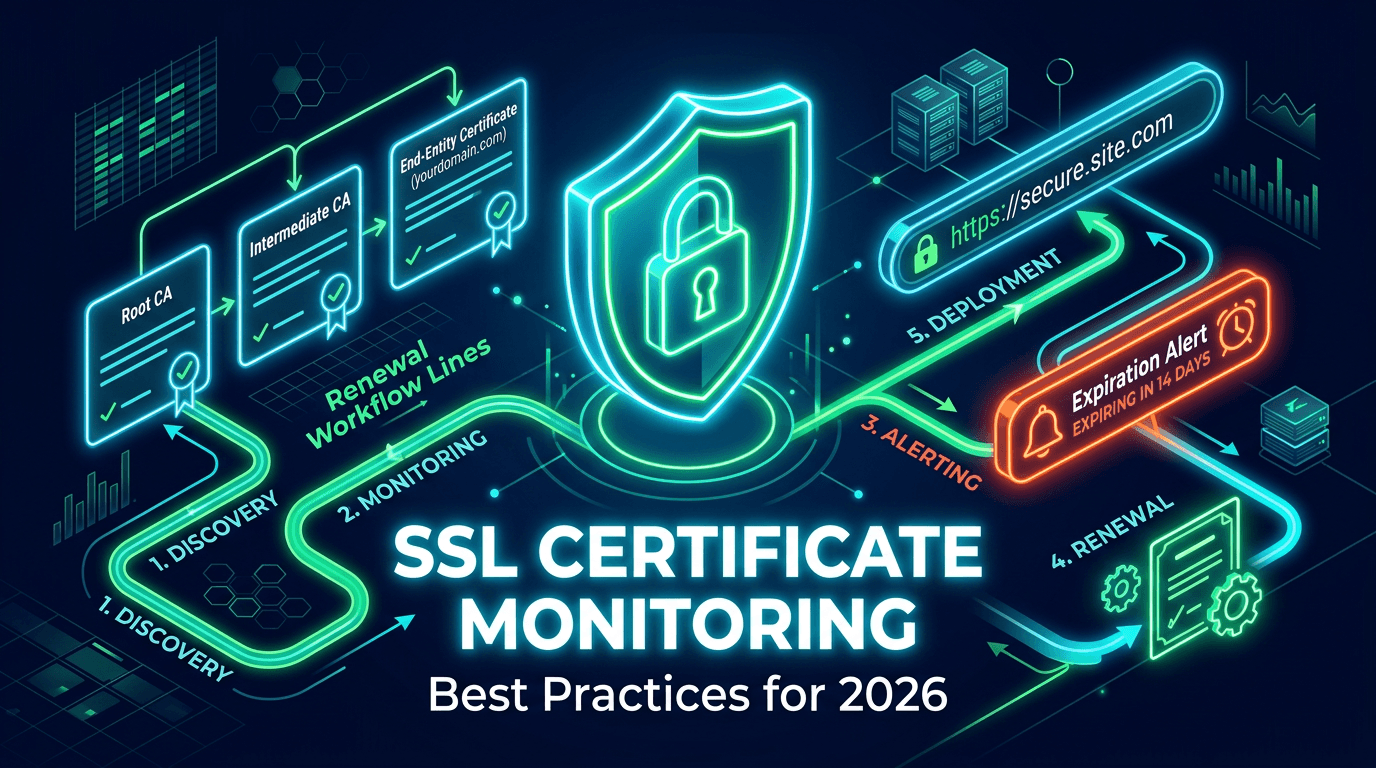
SSL yenileme otomasyonu bir kolaylık olmaktan çıkıp bir zorunluluğa dönüştü. Sertifika yaşam döngüleri kısaldıkça ve altyapılar daha dağıtık hâle geldikçe, manuel yenileme takibi ciddi üretim sistemleri için fazlasıyla kırılgan kalıyor. Tek bir başarısız yenileme veya eksik dağıtım; tarayıcı uyarılarını tetikleyebilir, API tüketicilerini bozabilir, gelir yollarını kesintiye uğratabilir ve kullanıcı güvenini anında zedeleyebilir. Sertifika yalnızca bir teknik bileşen olabilir, ancak başarısız olduğunda tüm site güvensiz görünür.
Bu nedenle 2026'da ekiplerin sertifika hatırlatıcılarından fazlasına ihtiyacı vardır. Sertifika düzenlemeyi otomatikleştiren, alan adı kontrolünü doğrulayan, güncellenen sertifikayı doğru şekilde dağıtan, kullanıcıların gerçekte ne aldığını doğrulayan ve herhangi bir sapma olduğunda doğru kişileri uyaran güvenilir bir yenileme sürecine ihtiyaç duyarlar. Bu rehber, amaç yalnızca yönetim yükünü azaltmak değil üretimi korumaksa SSL yenileme otomasyonunun nasıl çalışması gerektiğini açıklar.
SSL Yenileme Otomasyonu Neden Artık Daha Önemli?
Genel sertifika ekosistemi daha kısa geçerlilik sürelerine doğru ilerliyor. Bu, sertifikaların daha sık yenilenmesi gerektiği anlamına gelir; bu da hem operasyonel sıklığı hem de hata olasılığını artırır. Yenilemeler yılda bir kez yapıldığında yönetilebilir görünen bir süreç, birden fazla servis, alt alan adı, ortam ve uç konumda çok daha sık yapıldığında riskli hâle gelir.
Otomasyon, manuel tekrarı ortadan kaldırarak bu sorunun bir kısmını çözer, ancak tek başına yeterli değildir. Birçok sertifika olayı artık otomasyon başarılı görünüyorken yaşanıyor. Sertifika yenileniyor ama dağıtılmıyor. Yük dengeleyiciye ulaşıyor ama CDN ucuna ulaşmıyor. Alan adlarının çoğunu kapsıyor ama kritik bir SAN'ı kapsamıyor. Dolayısıyla asıl hedef yalnızca otomatik yenileme değil, doğrulamalı otomatik yenilemedir.
Adım 1: Güvenilir Bir Sertifika Envanteri Oluşturun
Herhangi bir şeyi otomatikleştirmeden önce görünürlüğe ihtiyacınız vardır. Her kuruluş hangi sertifikaların mevcut olduğunu, hangi alan adlarını kapsadıklarını, nereye dağıtıldıklarını, sahiplerinin kim olduğunu, nasıl yenilendiklerini ve hangi sistemlerin onlara bağlı olduğunu bilmelidir. Buna müşteriye yönelik web siteleri, API'ler, dahili gösterge panelleri, hazırlık (staging) sistemleri, e-posta servisleri ve hâlâ önem taşıyan eski sunucular dahildir.
Bu envanter başarılı otomasyonun temelidir; çünkü gizli sertifika borcunu önler. Ekipler çoğu zaman eski bir ingress denetleyicisinin, unutulmuş bir alt alan adının veya devralınmış bir servisin kimsenin aktif olarak sahiplenmediği bir sertifika kullandığını keşfettiklerinde şaşırırlar. Otomasyon, her sertifikanın hem sistem bağlamına hem de insan sorumluluğuna sahip olduğu durumlarda en iyi şekilde çalışır.
Adım 2: Mümkün Olduğunca Yenileme Yollarını Standartlaştırın
Sertifika iş akışlarınız ne kadar çeşitliyse, onları güvenli şekilde otomatikleştirmek o kadar zor olur. Bazı sertifikalar ACME üzerinden, bazıları bir bulut konsolu üzerinden, bazıları manuel sağlayıcı portalları üzerinden ve diğerleri dahili betikler üzerinden yenileniyorsa, operasyonel karmaşıklık hızla artar. Bu her zaman önlenemez, ancak gereksiz çeşitliliği azaltmak çok yardımcı olur.
Mümkün olduğunda az sayıda desteklenen yenileme deseni etrafında standartlaşın. Bu, izlemeyi, dağıtım mantığını, sahipliği ve sorun gidermeyi daha öngörülebilir kılar. Standartlaştırma ayrıca nadir kullanılan bir sertifika yolunun baskı altında bozulana kadar unutulma riskini de azaltır.
Adım 3: Sertifika Düzenlemeyi Dağıtımdan Ayırın
SSL operasyonlarındaki en büyük kavramsal hatalardan biri, yenileme başarısını üretim başarısıyla birleştirmektir. Sertifika düzenleme yalnızca bir adımdır. Başarıyla düzenlenmiş ancak hiç dağıtılmamış bir sertifika, hiç yenilenmemiş bir sertifikayla aynı kesintiye yol açar.
Bu nedenle güçlü otomasyon, düzenleme ve dağıtımı her biri kendi doğrulamasına sahip ayrı aşamalar olarak ele alır. Önce sertifika düzenlenir. Ardından doğru ortama dağıtılır, gerektiğinde yeniden yüklenir ve canlı uç noktada harici olarak doğrulanır. Bu katmanlı model, tek bir yeşil otomasyon işinin her şeyin güvende olduğu anlamına geldiğini varsaymaktan çok daha dayanıklıdır.
Adım 4: Yenilemeden Sonra Canlı Uç Noktayı Doğrulayın
Her yenileme iş akışı dışarıdan içeriye bir doğrulamayla sona ermelidir. İzleme sistemi canlı servise bağlanmalı ve sunulan sertifikayı incelemelidir. Son kullanma tarihini, düzenleyiciyi, SAN kapsamını ve zincir sağlığını doğrulamalıdır. Bu, gerçek kullanıcıların deneyimine mümkün olan en yakın kontroldür.
Bu adım olmadan ekipler dağıtım hatalarını saatlerce veya günlerce kaçırabilir. Belki servis hâlâ eski sertifikayı sunuyordur. Belki bir bölge güncellenmiş, diğeri güncellenmemiştir. Belki IPv4 doğrudur ama IPv6 eskimiştir. Harici doğrulama, otomasyona duyulan güven ile üretimdeki gerçeklik arasındaki boşluğu kapatan şeydir.
Adım 5: SAN Kapsamını Yakından İzleyin
Konu Alternatif Adları (Subject Alternative Names) söz konusu olduğunda yenilemeler ince yollarla başarısız olabilir. Yeniden düzenlenmiş bir sertifika bir ana bilgisayar adını dışarıda bırakabilir, bir joker karakter (wildcard) varsayımını yanlış ele alabilir veya bir servis mimarisi güncellemesinden sonra beklenen kapsamı değiştirebilir. Eksik SAN bir yönetim portalına, müşteri kiracı alt alan adına veya bir API ucuna aitse etki önemli olabilir.
İyi bir otomasyon, yenilemeden sonra beklenen alan adı kapsamı ile gerçek SAN kapsamı arasında bir karşılaştırma içerir. Bu, ana bilgisayar adlarının zamanla genişlediği veya altyapının uç sağlayıcılar arasında kaydığı SaaS ortamlarında özellikle önemlidir. SAN kayması, bir tarayıcı uyuşmazlığı onu herkesin önünde açığa çıkarana kadar asla görünmez kalmamalıdır.
Adım 6: İş Akışı Etrafına Katmanlı Alarmlar Ekleyin
Otomasyon manuel işi azaltmalı, insan farkındalığını ortadan kaldırmamalıdır. Ekiplerin hatalar, gecikmeler ve beklenmedik değişiklikler hakkında hâlâ görünürlüğe ihtiyacı vardır. Alarmlar tüm yaşam döngüsüne bağlanmalıdır: yaklaşan son kullanma tarihi, başarısız düzenleme, dağıtım hatası, doğrulama uyuşmazlığı ve yenileme sonrası anormallikler.
Bu alarmların hepsi aynı aciliyete sahip olmamalıdır. 30 günlük son kullanma bildirimi bir planlama olayıdır. Yenilemeden sonra başarısız olan canlı doğrulama ise bir olaydır. İyi bir alarm tasarımı, kritik sorunların hızla yönlendirilmesini sağlarken paniği önler. Ayrıca sürece güven oluşturur; çünkü ekipler otomasyon beklendiği gibi davranmadığında bilgilendirileceklerini bilirler.
Adım 7: Yenilemeyi Sahiplik ve Eskalasyonla Entegre Edin
Her kritik sertifikanın bir sahibi olmalı ve her otomasyon hatasının net bir eskalasyon yolu bulunmalıdır. Bu yalnızca bir yönetişim söylemi değildir. Bu operasyonel hızdır. Bir yenileme hattı gece saat 2'de başarısız olduğunda, sorunun nereye gideceği zaten belli olmalıdır.
Sahiplik, platform mühendislerinin otomasyon katmanını yönettiği, ürün ekiplerinin alan adlarına sahip olduğu ve güvenlik ekiplerinin güven politikasını denetlediği çok ekipli ortamlarda özellikle önemlidir. Yenileme otomasyonu, bu sorumluluklar bir kesinti sırasında pazarlık edilmek yerine önceden net şekilde haritalandığında en güçlü hâline ulaşır.
Adım 8: Uç ve CDN Karmaşıklığını Planlayın
Dağıtık teslimat, en zor SSL yenileme zorluklarından birini yaratır. Bir sertifika yenilenip kaynak sunucuya (origin) doğru şekilde kurulmuşken bir CDN ucu, bölgesel önbellek katmanı veya üçüncü taraf proxy hâlâ eski bir sürümü sunuyor olabilir. Bu nedenle 2026'da uç farkındalıklı doğrulama bu kadar önemlidir.
Platformunuz bir CDN'e, WAF'a veya birden fazla ingress katmanına dayanıyorsa, yenileme süreci birden fazla coğrafi perspektiften kontroller içermelidir. Bu, merkezi doğrulamanın kaçıracağı kısmi yayılımı ve bölgeye özgü sorunları yakalamaya yardımcı olur. Uygulamada birçok sertifika olayı artık düzenleme adımında değil, dağıtım katmanında yaşanmaktadır.
Adım 9: İnsanlar Tarafından Okunabilir Bir Denetim İzi Tutun
Otomasyon geçmiş kaydına olan ihtiyacı ortadan kaldırmaz. Ekiplerin bir sertifikanın ne zaman yenilendiğini, neyin değiştiğini, nereye dağıtıldığını ve doğrulamanın geçip geçmediğini bilmesi gerekir. Bu, olay sonrası incelemelere, uyumluluk kanıtlarına ve tekrarlayan sorunların giderilmesine yardımcı olur.
Bir denetim izi tek bir hat günlüğüne gömülmemelidir. Operatörlerin temel soruları hızla yanıtlayabileceği kadar erişilebilir olmalıdır. Hangi sertifika değişti? Ne zaman? SAN listesi değişti mi? Dağıtım her yerde başarılı oldu mu? İyi bir geçmiş kaydı gelecekteki olayları kısaltır ve gelecekteki iyileştirmeleri kolaylaştırır.
Kaçınılması Gereken Yaygın Hatalar
İlk büyük hata, otomatik yenilemenin sıfır risk anlamına geldiğini varsaymaktır. İkincisi, yalnızca düzenlemeyi doğrulayıp dağıtımı doğrulamamaktır. Bir diğer yaygın sorun, API ağ geçitleri, e-posta sunucuları ve dahili araçlar gibi web dışı servisleri unutmaktır. Ekipler ayrıca özellikle altyapı daha dinamik hâle geldikçe joker karakter sınırlamalarını ve SAN kapsamı kaymasını hafife alırlar.
Bir diğer sık karşılaşılan sorun, sertifika operasyonlarını izlemeden fazlasıyla yalıtılmış olarak ele almaktır. SSL izleme olmadan yenileme otomasyonu, ekipleri canlı uç noktanın gerçekliğine karşı hâlâ kör bırakır. En güçlü programlar her ikisini birleştirir: işi yapmak için otomasyon, işin yapıldığını kanıtlamak için izleme.
Bir SSL Otomasyon Stratejisinde Nelere Dikkat Edilmeli?
En iyi SSL yenileme otomasyonu stratejisi; sertifika envanterini, standartlaştırılmış iş akışlarını, harici doğrulamayı, çok aşamalı alarmları, sahiplik eşlemesini, SAN doğrulamasını ve uç farkındalıklı dağıtım kontrollerini içerir. Süreç size neyin yenilendiğini, nereye dağıtıldığını ve kullanıcıların şu anda ne aldığını söyleyemiyorsa eksiktir.
Ekipler, sertifika yenilemenin stresli, belirsiz ve kurum içi kulaktan dolma bilgiye bağımlı olmak yerine rutin, görünür ve test edilebilir hâle geldiği bir modeli hedeflemelidir. Olgunluğun gerçek ölçütü budur.
2026'da SSL yenileme otomasyonu yalnızca zaman kazanmakla ilgili değildir. Üretimi, modern altyapıdaki en kolay önlenebilir kesinti türlerinden birine karşı korumakla ilgilidir. Bunu iyi yapan kuruluşlar, yenilemenin takvimdeki bir tarih değil, bir iş akışı olduğunu anlarlar. Bu iş akışı düzenlemeyi, dağıtımı, doğrulamayı, alarmları ve sahipliği içerir.
Bu parçalar birlikte çalıştığında sertifika yönetimi tekrarlayan bir risk olmaktan çıkar ve kontrollü bir sürece dönüşür. Bu dönüşüm, güven hatalarını önleyen, müşteri yolculuklarını koruyan ve HTTPS'in kullanıcıların beklediği şekilde, yani görünmez ve güvenilir biçimde çalışmasını sağlayan şeydir.