


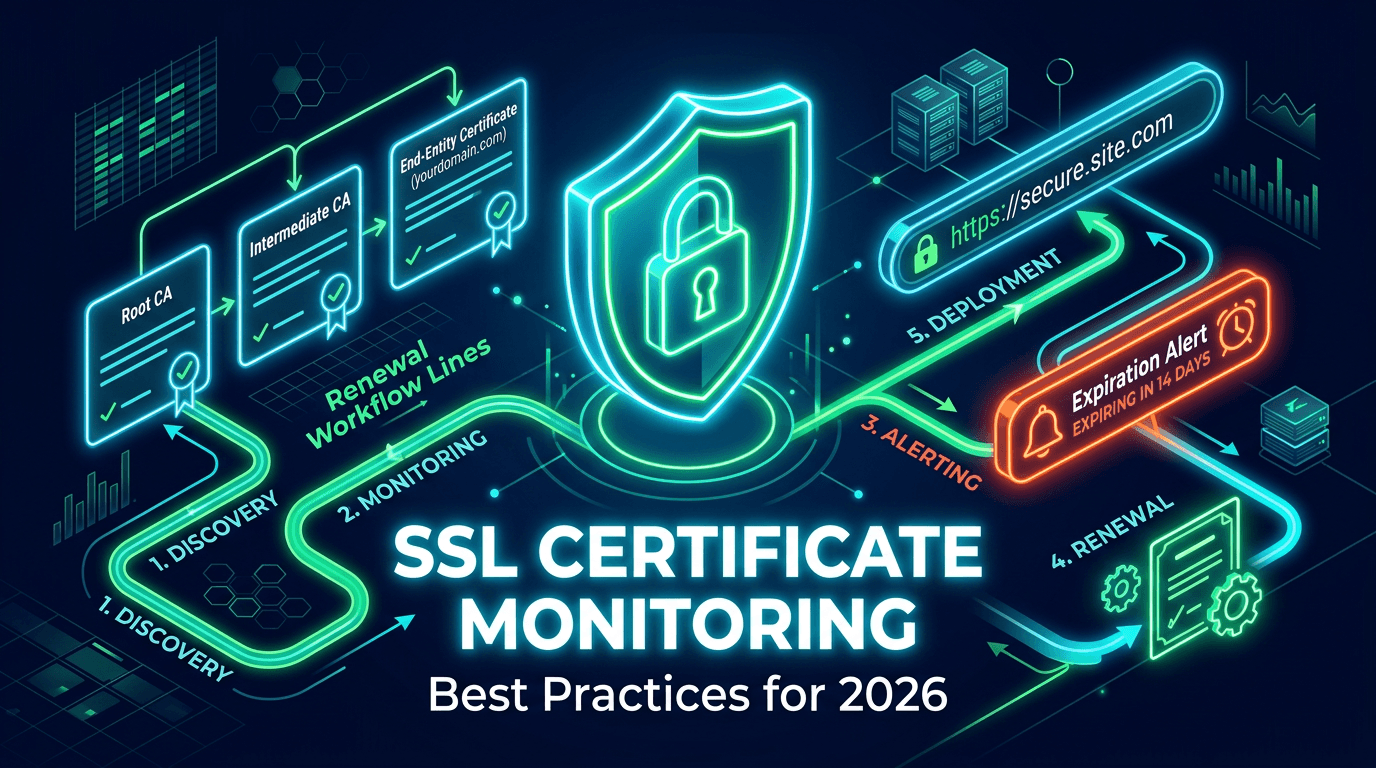
SSL sertifikası izleme artık operasyon kontrol listesinin derinlerine gömülmüş “olsa iyi olur” türünden bir görev değildir. 2026'da temel bir güvenilirlik ve güven disiplinidir. Bir sertifikanın süresi dolduğunda, bir zincir bozulduğunda veya bir dağıtım yanlış SAN kapsamıyla yayına alındığında kullanıcılar tarayıcı uyarılarıyla anında engellenir. Arama motorları önemli sayfaları tarayamayabilir, ücretli kampanyalar trafiği güvenlik hatalarına yönlendirebilir ve destek ekipleri bir anda kök nedeninden çok daha büyük hissettiren bir sorunla karşı karşıya kalır.
Zorluk giderek büyüyor. Sertifika yaşam döngüleri kısalıyor, altyapılar daha dağıtık hâle geliyor ve otomatik yenileme tek başına yeterli değil. Ekiplerin artık yalnızca son kullanma tarihini değil, sertifika yaşam döngüsünün tamamını doğrulayan bir izlemeye ihtiyacı var. Bu rehber, HTTPS'i sağlıklı tutan, güven arızalarını önleyen ve kuruluşların sertifikayla ilgili en yaygın kesintilerden kaçınmasına yardımcı olan en iyi uygulamaları açıklamaktadır.
SSL İzleme 2026'da Neden Daha Önemli?
Sertifika ortamı hızla değişiyor. Genel sertifika ömürleri daha kısa yenileme pencerelerine doğru ilerliyor; bu da daha sık yenileme, daha fazla dağıtım olayı ve operasyonel hatalar için daha fazla fırsat anlamına geliyor. Manuel tablolar ve takvim hatırlatıcıları zaten kırılgandı. Daha kısa sertifika geçerlilik süreleri altında tehlikeli hâle geliyorlar.
Aynı zamanda kullanıcıların güven uyarılarına toleransı hiç olmadığı kadar düşük. Tek bir tarayıcı güvenlik mesajı bir dönüşümü yok edebilir, dahili eskalasyonu tetikleyebilir veya markaya duyulan güveni zedeleyebilir. SaaS, finans, sağlık ve e-ticaret gibi sektörlerde sertifika sağlığı güvenlik duruşunu, uyumluluğu ve geliri aynı anda etkiler. Bu nedenle SSL izleme, her zaman açık bir operasyonel güvence olarak tasarlanmalıdır.
En İyi Uygulama 1: Süre Dolumunu Katmanlı Uyarılarla Takip Edin
Süre dolumu izleme hâlâ temeldir. Her kritik sertifikanın tek bir değil, birkaç uyarı eşiği olmalıdır. Tek bir “7 gün içinde sona eriyor” hatırlatıcısı karmaşık ortamlar için yeterli değildir. Daha güçlü bir yapı planlama uyarılarını, eylem uyarılarını ve acil durum uyarılarını içerir.
Pratik bir sıralama, son kullanma tarihinden 60 gün, 30 gün, 14 gün, 7 gün ve 1 gün öncesi şeklindedir. Erken uyarılar planlama ve sahiplik teyidi içindir. Sonraki uyarılar ise bir şeyler ters gittiğinde eskalasyon içindir. Bu, otomatik yenileme etkin olduğunda bile önemlidir; çünkü en yaygın arızalar yalnızca kaçırılan yenilemeler değildir. Başarısız yenilemeler, takılan doğrulamalar ve yenileme sonrasında eksik kalan dağıtımlardır.
En İyi Uygulama 2: Sertifika Zincirinin Tamamını Doğrulayın
Pek çok ekip yalnızca son kullanıcı (leaf) sertifikasına odaklanır ve asıl sorunu kaçırır. Tarayıcılar yalnızca sunucu sertifikasına değil, zincirin tamamına güvenir. Bir ara sertifika eksik, güncel olmayan veya yanlış sırada sunulmuşsa, görünen sertifika geçerli görünse bile kullanıcılar güven hataları alabilir.
İzleme, ara sertifika sağlığı ve güven ilişkileri dahil olmak üzere istemcilere sunulan zincirin tamamını doğrulamalıdır. Bu özellikle yenilemelerden, sertifika yetkilisi değişikliklerinden, CDN güncellemelerinden veya altyapı taşımalarından sonra önemlidir. Dağıtık sistemlerde zincir sorunları yaygındır; çünkü farklı uç noktalar, proxy'ler veya yük dengeleyiciler bölgeye ya da rotaya bağlı olarak farklı sonuçlar sunabilir.
En İyi Uygulama 3: Her Yenilemeden Sonra SAN Kapsamını İzleyin
Konu Alternatif Adları (SAN), bir sertifikanın hangi alan adlarını ve alt alan adlarını kapsadığını tanımlar. Bu, birçok ekibin fark ettiğinden daha önemlidir. Bir yenileme veya yeniden düzenleme sırasında bir alt alan adını yanlışlıkla atlamak, bir ana makineyi çıkarmak veya kapsam varsayımlarını değiştirmek kolaydır. Sonuç, genellikle bir ortam sertifika uyumsuzlukları göstermeye başlayana kadar sessiz bir risktir.
Güçlü bir izleme, SAN kapsamını sürekli olarak kontrol eder ve beklenen alan adı envanteriyle karşılaştırır. Bir sertifika artık gerekli bir alan adını içermiyorsa sistem hemen uyarı vermelidir. Bu, özellikle joker karakterli (wildcard) sertifikalar, çok alan adlı sertifikalar, müşteriye özel ana makine adları ve ana makine adlarının sık değiştiği büyüyen SaaS altyapıları için önemlidir.
En İyi Uygulama 4: Yalnızca Düzenlenmeyi Değil, Dağıtımı Doğrulayın
Sertifika yönetimindeki en tehlikeli varsayımlardan biri, yenileme başarısının güvenli dağıtım anlamına geldiğine inanmaktır. Öyle değildir. Bir sertifika otomasyon hattınızda başarıyla yenilenebilir, ancak gerçek kullanıcılara hizmet veren canlı CDN'e, ters proxy'ye, Kubernetes ingress'ine, uç düğüme veya yük dengeleyiciye hiç ulaşmayabilir.
SSL izleme, kullanıcıların hizmete bağlandığında gerçekte ne aldığını her zaman doğrulamalıdır. Bu; canlı uç noktayı kontrol etmek, sunulan sertifikayı okumak ve sertifikayı düzenleyeni, son kullanma tarihini, SAN'ları ve zincir sağlığını dışarıdan teyit etmek anlamına gelir. Bu, sertifika operasyonları ile kesintilerin çoğunun yaşandığı gerçek üretim ortamı arasındaki boşluğu kapatır.
En İyi Uygulama 5: Birden Fazla Konumdan İzleyin
Sertifika sorunları her zaman küresel değildir. Bir bölge önbellekten eski bir sertifika sunabilir. Bir CDN ucunda bozuk bir zincir olabilir. Bir IPv6 yolu, IPv4'ten farklı bir sertifika sunabilir. Yalnızca tek bir ağ konumundan doğrulama yaparsanız kritik tutarsızlıkları kaçırabilirsiniz.
En iyi uygulama, sertifikaları birden fazla bölgeden ve gerektiğinde farklı protokoller ya da ağ yolları üzerinden test etmektir. Bu, olaylar yaşandığında ekiplere hızlı bağlam sağlar. Sorunun evrensel olup olmadığını sormak yerine, sorunun bir pazarla, bir CDN ucuyla veya belirli bir ağ rotasıyla sınırlı olup olmadığını zaten bilirsiniz. Çok perspektifli SSL doğrulaması, özellikle küresel trafiğe sahip markalar için değerlidir.
En İyi Uygulama 6: SEO ve Dönüşüm Riskini Modelinize Dahil Edin
SSL sorunları yalnızca güvenlik sorunları değildir. Aynı zamanda büyüme sorunlarıdır. Üst sıralarda yer alan bir açılış sayfası tarayıcı uyarıları göstermeye başlarsa kullanıcılar anında siteden ayrılır. Arama motorları sayfaları tutarlı şekilde tarayamayabilir. Etkilenen URL'lere yönlendirilen ücretli trafik bütçeyi boşa harcar ve kampanya performansına zarar verir.
Bu nedenle SSL izleme, iş önceliğine dayalı bir bakış açısı içermelidir. Gelir sayfalarına, oturum açma akışlarına, ödeme sayfalarına, dokümantasyona ve SEO açısından kritik şablonlara hizmet eden sertifikalar daha yüksek önceliği ve daha hızlı eskalasyonu hak eder. Bu basit uyum, ekiplerin yalnızca teknik önem derecesine göre değil, etkiye göre müdahale etmesine yardımcı olur. Pratikte en değerli sertifika genellikle en karmaşık olan değildir. Müşterilerin en çok kullandığı yolu koruyan sertifikadır.
En İyi Uygulama 7: Sahiplik Bilgisiyle Bir Sertifika Envanteri Oluşturun
Gizli kalan bir sertifika iyi izlenemez. Her kuruluş; aktif sertifikaların, kapsanan alan adlarının, sertifikayı düzenleyen yetkililerin, beklenen yenileme yöntemlerinin ve sorumlu sahiplerin envanterini tutmalıdır. Bu envanter üretim, hazırlık (staging), dahili araçlar, API'ler, e-posta sistemleri, VPN uç noktaları ve operasyonel olarak hâlâ önem taşıyan eski ana makineleri içermelidir.
Sahiplik çok önemlidir. Her kritik sertifika, yenileme, doğrulama ve olay müdahalesinden sorumlu bir ekibe veya kişiye ait olmalıdır. Sahiplik olmadan uyarılar ortak kanallara dağılır ve sorunlar gereğinden uzun süre çözümsüz kalır. SSL olayları çoğu zaman teknik gizemler değildir. Operasyonel sahiplik başarısızlıklarıdır.
En İyi Uygulama 8: Politika ve Yaşam Döngüsü Değişikliklerini Takip Edin
Genel sertifika ekosistemi gelişmeye devam ediyor. Sertifika ömrü kısaltmaları, doğrulama gereksinimleri, CA politika değişiklikleri ve tarayıcı güven güncellemeleri, ortamınızın nasıl çalışması gerektiğini değiştirebilir. Bu değişimleri göz ardı eden ekipler çoğu zaman bunları eski bir süreç artık çalışmadığında, yani çok geç fark eder.
İzleme, dış politika değişikliklerini ve iç hazırlığı takip eden bir gözden geçirme süreciyle desteklenmelidir. Sertifika geçerlilik pencereleri kısalıyorsa yenileme akışlarınız hazır mı? Alan adı kontrol doğrulamasının yeniden kullanım kuralları değişirse otomasyonunuz hâlâ başarılı olacak mı? Operasyonel hazırlık, sertifika izlemenin bir parçasıdır; çünkü yaşam döngüsü riski son kullanma gününden çok önce başlar.
En İyi Uygulama 9: İptal ve Protokol Hijyenini Dahil Edin
Süre dolumu tek sertifika riski değildir. Zayıf protokol yapılandırmaları, iptal sorunları ve kullanımdan kaldırılmış şifreleme paketi desteği güveni aşındırabilir veya güvenlik sorunlarını açığa çıkarabilir. İzleme, uygun olduğu durumlarda en azından TLS duruşu, protokol müzakeresi ve ilgili güven sinyalleri için temel bir kontrol içermelidir.
Bu, her izleme platformunun tam teşekküllü bir güvenlik tarayıcısına dönüşmesi gerektiği anlamına gelmez. Ancak istemci güvenini ve tarayıcı davranışını etkileyen görünür yanlış yapılandırmaları belirlemeye yardımcı olmalıdır. Genel HTTPS'ten sorumlu ekipler SSL izlemeyi dar bir yenileme hatırlatma sistemi olarak değil, operasyonlar ile güvenlik arasında bir köprü olarak görmelidir.
En İyi Uygulama 10: Uyarıları İhtiyaç Duymadan Önce Test Edin
İzleme iş akışları, kimse onları test etmediğinde sessizce başarısız olur. Sertifika takip ediliyor olabilir, ancak e-posta yanlış listeye gidiyordur. Slack kanalı mevcut olabilir, ancak mesai dışında kimse onu izlemiyordur. Eskalasyon kuralı yapılandırılmış olabilir, ancak telefon bildirimleri devre dışıdır. Bu arızalar yaygındır ve önlenebilir.
Kritik olmayan sertifikalar veya test ortamları üzerinde uyarı tatbikatları yapın. Her eşikte doğru kişilerin uyarıları aldığını teyit edin. Onaylamaları, eskalasyonları, kurtarma bildirimlerini ve sahiplik devirlerini doğrulayın. Gerçek bir sertifika sorunu yaşandığında ekibiniz uyarı sisteminin çalıştığını zaten biliyor olmalıdır.
Kaçınılması Gereken Yaygın SSL İzleme Hataları
Ekipler arasında tekrarlanan birkaç hata vardır. Birincisi, otomatik yenilemeyi izlemenin yerine geçen bir şey olarak görmektir. Otomatik yenileme riski azaltır, ancak düzenlemeyi ve dağıtımı doğrulama ihtiyacını ortadan kaldırmaz. İkincisi, API'leri, e-posta sistemlerini ve dahili araçları göz ardı ederek yalnızca üretim web sitelerini izlemektir. Bu sistemler de aynı şiddetle çökebilir ve çoğu zaman daha geniş operasyonel hasara yol açar.
Bir diğer önemli hata, joker karakterli bir sertifikanın her şeyi kapsadığını varsaymaktır. Kapsamaz. Joker karakterli sertifikaların kapsam sınırları vardır ve iç içe alt alan adı yapıları genişleme sırasında ekipleri şaşırtabilir. Son olarak, pek çok ekip sertifika geçmişini göz ardı eder ve yalnızca mevcut duruma tepki verir. Geçmişe dönük görünürlük olmadan, tekrarlayan CA sorunlarını, dağıtım sapmalarını veya her yenileme döngüsünden sonra tekrarlanan sahiplik başarısızlıklarını fark etmek daha zordur.
Bir SSL İzleme Platformunda Nelere Dikkat Etmelisiniz?
En iyi SSL izleme araçları, sertifika görünürlüğünü operasyonel kullanılabilirlikle birleştirir. En azından süre dolumu uyarılarını, tam zincir doğrulamayı, SAN farkındalığını, çok konumlu kontrolleri, net uyarı yönlendirmesini ve geçmişe dönük görünürlüğü desteklemelidirler. Daha olgun ekipler; nöbet araçları, bakım iş akışları ve daha kapsamlı çalışma süresi (uptime) veya alan adı izleme sistemleriyle entegrasyonlardan fayda sağlar.
Sertifika izlemenin ilgili sistemlerle birlikte görüntülenebilmesi de yardımcı olur. Örneğin bir sertifika sorunu, bölgesel bir çalışma süresi olayı veya DNS değişikliğiyle aynı anda yaşanırsa ekipler sinyalleri daha hızlı ilişkilendirebilir. Bu bütünleşik görünüm, birbirinden kopuk sertifika hatırlatıcılarından çok daha faydalıdır.
2026'daki en güçlü SSL izleme stratejisi yalnızca süre dolumundan kaçınmakla ilgili değildir. Daha otomatik ve daha dağıtık bir altyapıda güveni, arama görünürlüğünü ve hizmet sürekliliğini korumakla ilgilidir. Süre dolumu uyarıları, zincir doğrulama, SAN kapsamı kontrolleri, dağıtım doğrulaması ve sahiplik netliği, riski azaltmak için birlikte çalışır.
Kuruluşunuz HTTPS'e bağımlıysa sertifika sağlığı; çalışma süresi, API güvenilirliği ve alan adı güvenliği ile aynı operasyonel olgunluğu hak eder. SSL izlemeyi sürekli güvenilirliğin bir parçası olarak gören ekipler, hâlâ manuel hatırlatıcılara güvenen ekiplere kıyasla daha fazla olayı önleyecek, daha hızlı müdahale edecek ve müşteri güvenini çok daha iyi koruyacaktır.