


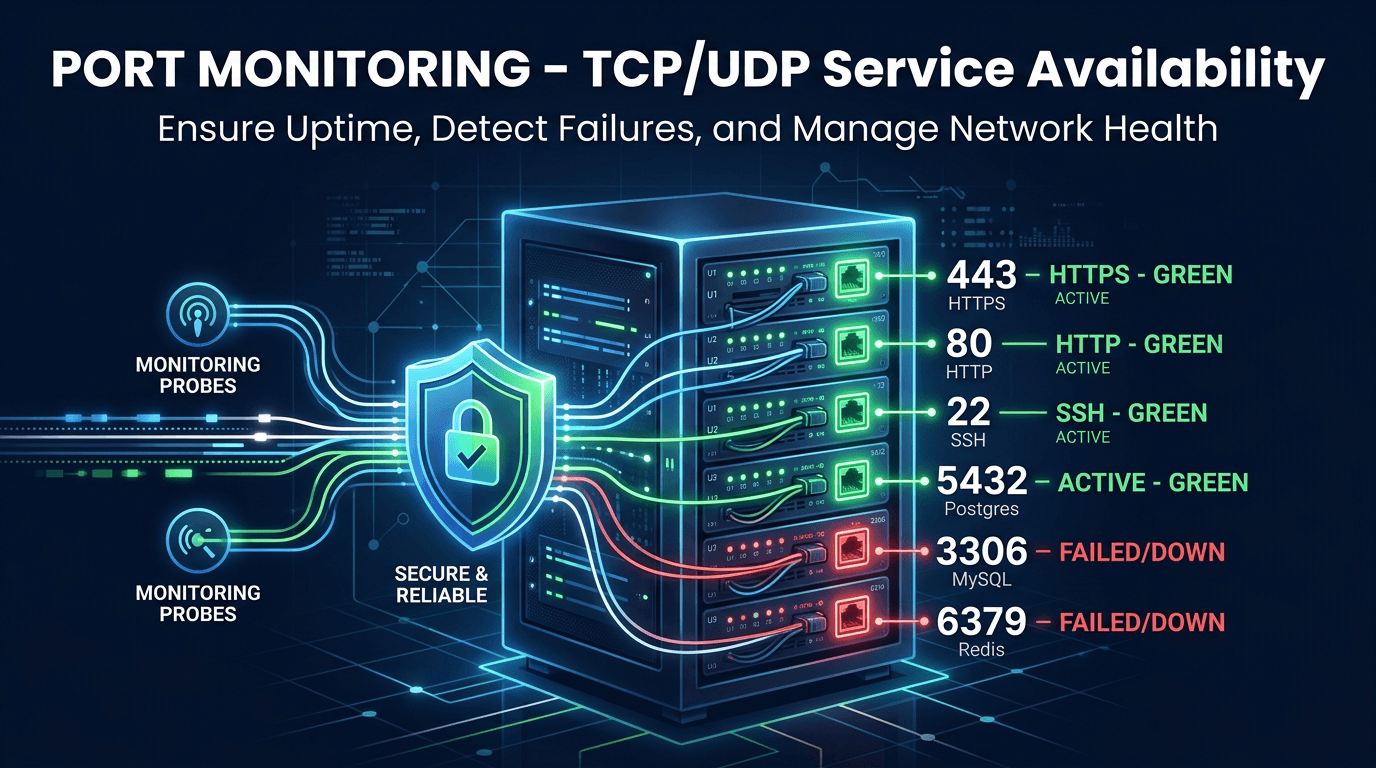
Port izleme, sunuculardaki belirli ağ portlarının açık olup olmadığını, bağlantı kabul edip etmediğini ve doğru yanıt verip vermediğini sürekli olarak kontrol etme uygulamasıdır. Uygulama düzeyindeki protokollerden bağımsız olarak TCP/UDP Katman 4'te çalışır; bu da onu HTTP kontrollerinin ulaşamadığı altyapı hizmetlerini (veritabanları, önbellekler, mesaj kuyrukları, posta sunucuları ve özel uygulama protokolleri) izlemek için vazgeçilmez kılar. Kritik bir port çöktüğünde, o hizmete bağımlı her uygulama başarısız olur. Port izleme bu arızaları saniyeler içinde, çoğu zaman kullanıcıya yansıyan herhangi bir belirti ortaya çıkmadan önce tespit eder.
Port İzleme Neden Önemlidir?
Altyapı Hizmetleri HTTP İzlemeye Görünmezdir
HTTP çalışma süresi (uptime) kontrolleri web sunucularının yanıt verdiğini doğrular, ancak üretim uygulamaları hiçbir zaman HTTP trafiği sunmayan onlarca arka uç hizmetine bağımlıdır. 5432 portundaki bir PostgreSQL veritabanı, 6379 portundaki bir Redis önbelleği ya da 5672 portundaki bir RabbitMQ aracısı, web sunucusu istekleri kabul etmeye devam ederken (hatalar, eski veriler ya da boş yanıtlar döndürerek) sessizce başarısız olabilir. Port izleme bu gizli arızaları yakalar.
Hizmet Çökmeleri Sessiz Olabilir
Bir hizmet süreci, işletim sistemi düzeyinde herhangi bir uyarı tetiklemeden çökebilir. Sunucu çalışmaya devam eder, ağ ayakta kalır, ancak port bağlantı kabul etmeyi bırakır. Port izleme olmadan bu sessiz çökmeler ancak bağımlı uygulamalar başarısız olmaya ve kullanıcılar sorun bildirmeye başladığında fark edilir.
Güvenlik Duruşu Port Görünürlüğü Gerektirir
Yetkisiz açık portlar güvenlik açıklarını temsil eder. İnternetten erişilebilir olmaması gereken bir port, ister yanlış yapılandırılmış bir güvenlik duvarından, ister istenmeden başlatılmış bir hizmetten, isterse ele geçirilmiş bir sistemden kaynaklansın, bir saldırı yüzeyi oluşturur. Düzenli port izleme bu açıkları tespit eder.
İzlenmesi Gereken Kritik Portlar
Veritabanı Sunucuları
- PostgreSQL: 5432
- MySQL/MariaDB: 3306
- MongoDB: 27017
- Redis: 6379
- Memcached: 11211
- Elasticsearch: 9200
Veritabanının erişilemez olması, uygulama hatalarının en yaygın nedenidir. Hem birincil hem de kopya (replica) portlarını izleyin.
Web ve Uygulama Sunucuları
- HTTP: 80
- HTTPS: 443
- Uygulama sunucuları: 8080, 8443, 3000, 5000
Tam kapsam için bu portlar her zaman HTTP içerik kontrolleriyle birlikte izlenmelidir.
Mesaj Aracıları ve Kuyruklar
- RabbitMQ: 5672 (AMQP), 15672 (yönetim)
- Kafka: 9092
- NATS: 4222
Kuyruk arızaları gecikmeli işlemeye, kayıp mesajlara ve zincirleme uygulama hatalarına neden olur.
Diğer Kritik Hizmetler
- SSH: 22
- SMTP: 25, 587
- IMAP: 993
- DNS: 53
- FTP: 21
Port İzleme İçin En İyi Uygulamalar
Hizmetlerinizi Kritikliğe Göre Kademelendirin
Her hizmet aynı izleme yoğunluğunu gerektirmez. Hizmetleri kademelere ayırın:
- Kademe 1 (Kritik): Üretim veritabanları, ödeme ağ geçitleri, kimlik doğrulama hizmetleri. Her 15-30 saniyede bir anında uyarıyla kontrol edin.
- Kademe 2 (Önemli): Uygulama sunucuları, önbellekler, mesaj aracıları. Her 30-60 saniyede bir kontrol edin.
- Kademe 3 (Destekleyici): Dahili araçlar, geliştirme ortamları, izleme altyapısı. Her 2-5 dakikada bir kontrol edin.
Uygun Zaman Aşımı Değerleri Belirleyin
TCP bağlantı denemeleri için 5-10 saniyelik zaman aşımı değerleri kullanın. Daha kısa zaman aşımları yoğun sunucularda yanlış pozitifler üretir; daha uzun zaman aşımları ise arıza tespitini geciktirir. Zaman aşımlarını her hizmet türü için beklenen bağlantı kurma süresiyle eşleştirin.
TCP Kontrollerini Uygulama Sağlık Kontrolleriyle Birleştirin
TCP bağlantılarını kabul eden bir port, hizmetin sağlıklı olduğu anlamına gelmez. Bir veritabanı bağlantıları kabul edip disk alanı tükendiği için sorguları reddedebilir. Kapsamlı bir kapsam için port izlemeyi birinci düzey kontrol olarak kullanın ve üzerine uygulamaya özgü sağlık doğrulamaları ekleyin.
Bağlantı Sayılarını ve Örüntülerini İzleyin
Yalnızca bir portun açık olup olmadığını değil, bağlantıların ne kadar hızlı kurulduğunu da takip edin. Artan bağlantı kurma süreleri çoğu zaman tam hizmet arızalarından önce gelir. Bağlantı reddedildi hatalarına yol açmadan önce kapasite kısıtlarını tespit etmek için veritabanı sunucularında bağlantı havuzu kullanımını izleyin.
Yüzdeye Dayalı Eşiklerle Uyarı Verin
Tek bir başarısız bağlantı denemesinde uyarı vermek yerine, zaman pencereleri üzerinden yüzdeye dayalı eşikler kullanın. Örneğin: 2 dakikalık bir pencerede bağlantı denemelerinin %20'sinden fazlası başarısız olduğunda uyarı verin. Bu, geçici ağ sorunlarından kaynaklanan yanlış pozitifleri azaltır.
Kaçınılması Gereken Yaygın Hatalar
Yalnızca Web Portlarını İzlemek
HTTP/HTTPS kontrolleri altyapı buzdağının yalnızca görünen kısmını kapsar. Veritabanları, önbellekler, kuyruklar ve dahili hizmetlerin tümünün izlenmesi gereken portları vardır. Uygulamanızın bağımlılıklarını haritalayın ve her kritik portun kapsandığından emin olun.
UDP Hizmetlerini Göz Ardı Etmek
UDP izleme TCP'den daha zordur, çünkü UDP bağlantısızdır; teyit edilecek bir el sıkışma yoktur. Ancak DNS (port 53), DHCP, syslog ve oyun sunucularının tümü UDP kullanır. Beklenen paketleri gönderen ve yanıtları doğrulayan protokole özgü yoklamalar kullanın.
Ağın Dışından İzlememek
Dahili port izleme hizmetlerin çalıştığını doğrular, ancak harici izleme güvenlik duvarı kurallarının ve ağ yapılandırmalarının doğru olduğunu teyit eder. Bir port sunucuda açık olup bir güvenlik grubu tarafından engelleniyor olabilir. Hem dahili hem de harici açılardan izleyin.
Geçici Altyapıyı Unutmak
Bulut otomatik ölçeklendirme, konteyner orkestrasyonu ve sunucusuz (serverless) fonksiyonlar sürekli olarak hizmet örnekleri oluşturur ve yok eder. Port izleme, örnekler büyüdükçe ya da küçüldükçe hedefleri güncelleyerek dinamik altyapıyı takip etmelidir.
Kullanım Senaryoları
Veritabanı Altyapısı
Üretim kümenizdeki her veritabanı portunu izleyin: birincil, kopya ve yük devretme örnekleri. Kopya portlarını birincil erişilebilirlikle birlikte izleyerek çoğaltma (replikasyon) gecikmesini tespit edin.
Kubernetes ve Konteyner Ortamları
Konteyner hizmetleri portları dinamik olarak açar. Kubernetes hizmet ağının (service mesh) trafiği doğru yönlendirip yönlendirmediğini takip etmek için tek tek konteyner portları yerine hizmet düzeyindeki uç noktaları izleyin.
Ağ Güvenliği Denetimi
Düzenli port taraması yetkisiz hizmetleri tespit eder, kullanımdan kaldırılan hizmetlerin düzgün şekilde kapatıldığını doğrular ve güvenlik duvarı kurallarının güvenlik politikasıyla eşleştiğini teyit eder. Mevcut port durumlarını onaylanmış bir referans durumla karşılaştırın.
Uyumluluk İzleme
PCI DSS, SOC 2 ve diğer çerçeveler yalnızca yetkili portların erişilebilir olduğunun kanıtlanmasını gerektirir. Port izleme, belirli bir andaki denetim anlık görüntüleri yerine sürekli uyumluluk kanıtı sağlar.
UpScanX Port İzlemeyi Nasıl Ele Alır?
UpScanX, TCP ve UDP portlarını yapılandırılabilir kontrol aralıkları ve zaman aşımı değerleriyle 15'ten fazla küresel konumdan izler. Her kontrol bağlantı kurulumunu doğrular, bağlantı gecikmesini ölçer ve hizmet yanıt davranışını kaydeder. Platform, hizmet kademesine dayalı uyarı yapılandırmasıyla herhangi bir ana makinedeki herhangi bir portun izlenmesini destekler.
İzlenen bir porta erişilemez hâle geldiğinde, uyarılar birden fazla konumdan teyit edilir ve e-posta, Slack, Telegram, Microsoft Teams ve özel webhook'lar aracılığıyla iletilir. Geçmiş panoları port erişilebilirlik eğilimlerini, bağlantı gecikmesi örüntülerini ve olay zaman çizelgelerini gösterir. Çalışma süresi, ping ve API izlemeyle birleştiğinde UpScanX, tam yığın altyapı görünürlüğü sağlar.
Port İzleme Kontrol Listesi
Üretim düzeyinde bir izleme kurulumu oluşturuyorsanız, bir bağımlılık envanteriyle başlayın. Uygulamanızın bağımlı olduğu her veritabanını, önbelleği, aracıyı, dahili API'yi, bastion sunucusunu ve altyapı hizmetini listeleyin. Ardından bu hizmetleri, platformun normal çalışması için erişilebilir olması gereken portlarla eşleştirin. Bu basit çalışma genellikle kör noktaları hızla ortaya çıkarır.
Sonra portları risk düzeyine göre ayırın. Kamuya açık portlar hem erişilebilirlik hem de beklenmeyen açığa çıkma açısından izlenmelidir. Yalnızca dahili portlar güvenilir ağlardan kontrol edilmeli ve güvenlik duvarı politikasına göre doğrulanmalıdır. Veritabanı ve aracı portlarında hem bağlantıyı hem de bağlantı süresini izleyin; böylece bozulmayı tam arızadan önce yakalayabilirsiniz. UDP tabanlı hizmetlerde, mümkün olan her yerde genel erişilebilirlik varsayımları yerine protokolü tanıyan yoklamalar kullanın.
Son olarak izlemeyi operasyonlara bağlayın. Her port uyarısı, müdahale edenlere portun arkasında hangi hizmetin olduğunu, hangi iş yeteneğinin etkilendiğini, sorunun bölgesel mi küresel mi olduğunu ve bilinen son sağlıklı durumun nasıl göründüğünü söylemelidir. Port izleme; sahiplik, önem derecesi ve net bir düzeltme yoluyla ilişkilendirildiğinde çok daha değerli hâle gelir.
Hızlı hareket eden bulut ekipleri için bu, izlemeyi kod olarak altyapı (infrastructure-as-code) ile uyumlu tutmak anlamına da gelir. Yeni hizmetler dağıtıldığında ya da eski portlar kullanımdan kaldırıldığında, kapsamın doğru kalması için izleme envanteri de onlarla birlikte değişmelidir.
Bu disiplin izlemeyi güvenilir tutar; tepkisel tahminler ile hızlı ve güvenilir olay müdahalesi arasındaki fark da budur.
Ayrıca güvenlik incelemeleri ve olay sonrası analizler sırasında denetlenebilirliği de artırır.
Kritik portlarınızı UpScanX ile izlemeye başlayın; ücretsiz plan mevcuttur.