


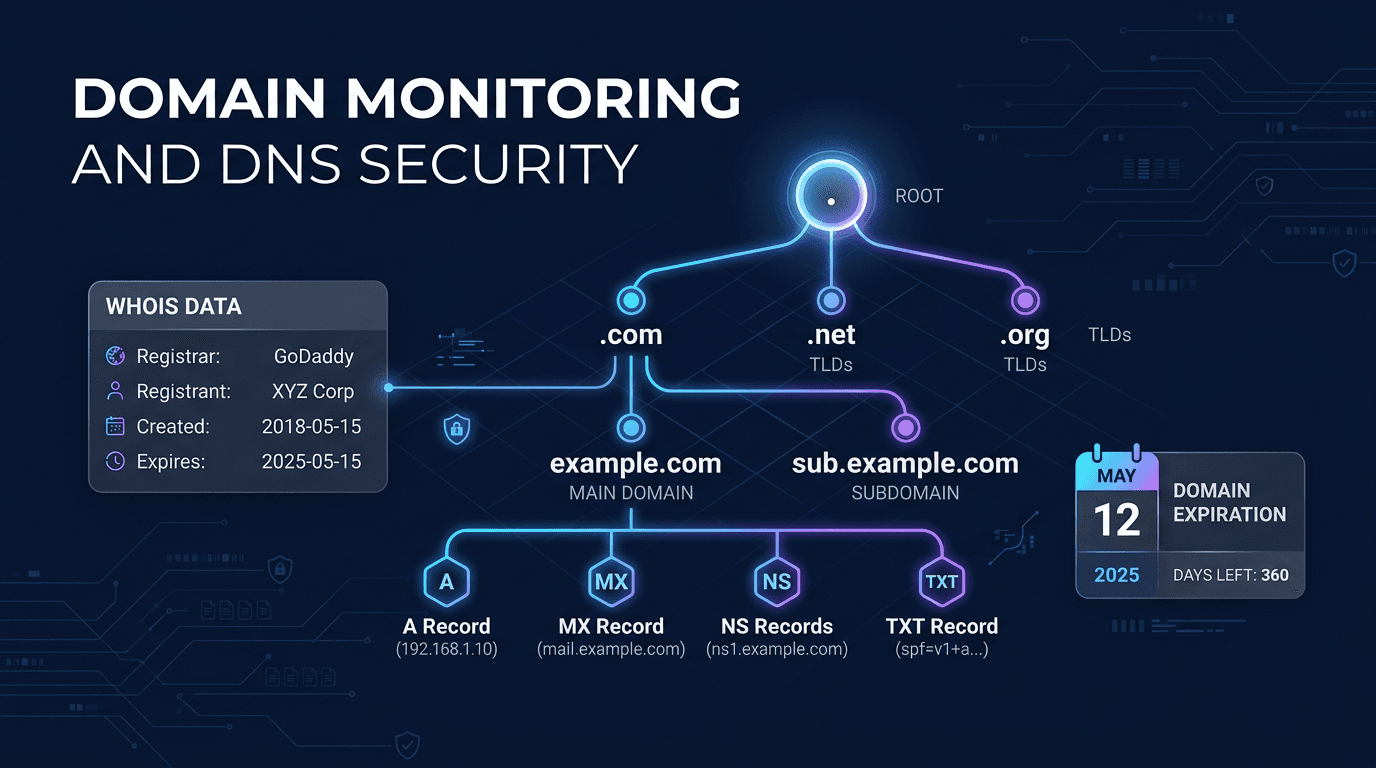
Alan adı izleme; kesintileri önlemek, yetkisiz değişiklikleri tespit etmek ve ele geçirme girişimlerini olaya dönüşmeden durdurmak için bir alan adının sahipliğini, DNS yapılandırmasını ve güvenlik duruşunu sürekli olarak takip etme pratiğidir. Alan adı, her çevrimiçi işletme için tek başına en kritik bağımlılıktır — DNS başarısız olduğunda, arkasındaki her sunucu kusursuz çalışıyor olsa bile her şey başarısız olur. Proaktif izleme, alan adı değişikliklerini yapılandırılmış ve önceliklendirilmiş uyarılara dönüştürerek ekiplerin müşteriler veya arama motorları fark etmeden önce müdahale etmesini sağlar.
Alan Adı İzleme Neden Önemlidir?
DNS Arızaları Her Şeyi Bozar
Bir DNS arızası, gerçek altyapınız sağlıklı olsa bile “her şey çöktü” belirtileri yaratır. A kayıtlarınız yanlış IP'ye işaret ederse, MX kayıtlarınız silinirse veya ad sunucularınız beklenmedik şekilde değişirse; web trafiği, e-posta teslimi ve API entegrasyonları aynı anda çalışmayı durdurur. DNS izleme bu sorunları, izleme olmadan genellikle 15-60 dakika süren tespit süresine kıyasla 1-2 dakika içinde tespit eder.
Alan Adı Süresinin Dolması Hâlâ Önde Gelen Bir Kesinti Nedenidir
Otomatik yenileme özelliklerine rağmen alan adı süresinin dolması, önlenebilir kesintilerin başlıca nedenlerinden biri olmaya devam ediyor. Faturalandırma hataları, süresi dolmuş kredi kartları, kayıt kuruluşu (registrar) hesabının kilitlenmesi ve kurumsal değişiklikler, alan adlarının süresinin dolmasına yol açar. Bir alan adının süresi dolduğunda önce bir ek süre dönemine girer ve ardından rakipler ve alan adı korsanları (domain squatter) dahil olmak üzere herkesin kaydına açık hâle gelir.
E-posta Teslim Edilebilirliği DNS'e Bağlıdır
MX, SPF, DKIM ve DMARC kayıtları, e-postanızın teslim edilip edilmeyeceğini veya spam olarak işaretlenip işaretlenmeyeceğini doğrudan kontrol eder. Bu kayıtlarda yapılan tek bir yetkisiz değişiklik, tüm kuruluşunuz için e-posta teslimini sessizce bozabilir ve etkileri günlerce belirgin olmayabilir.
Alan Adı İzleme Neleri Takip Eder?
WHOIS ve RDAP Kayıt Verileri
Kayıt verileri; kayıt kuruluşunu, kayıt sahibi iletişim bilgilerini, oluşturulma tarihini, son kullanma tarihini ve clientTransferProhibited (alan adı kilidi) gibi durum işaretlerini içerir. İzleme, bu alanlardaki değişiklikleri yakalar ve sahiplik bilgileri, kayıt kuruluşu veya kilit durumu beklenmedik şekilde değiştiğinde uyarı verir.
DNS Kayıt Anlık Görüntüleri
İzleme sistemi, tüm DNS kayıt türlerinin — A, AAAA, CNAME, MX, TXT, NS ve SRV — birden fazla çözümleyiciden ve bölgeden periyodik anlık görüntülerini alır. Bir fark (diff) motoru, her anlık görüntüyü önceki taban çizgisiyle karşılaştırır ve farklılıkları etki derecesine göre sınıflandırır.
Ad Sunucusu Yapılandırması
Ad sunucuları, bölgenizin (zone) kapı bekçileridir. Beklenmedik bir NS değişikliği, aksi kanıtlanana kadar olası bir ele geçirme olarak değerlendirilmelidir. İzleme, NS kayıtlarını hem üst kayıt otoritesinde (registry) hem de bölge kökünde (zone apex) doğrular ve aralıklı çözümleme arızalarına neden olan uyuşmazlıkları yakalar.
DNSSEC Doğrulaması
DNSSEC, DNS verilerinin kimliğini kriptografik imzalar kullanarak doğrular. İzleme, DS kayıtlarının üst bölgede mevcut olduğunu, algoritmaların güncel olduğunu ve RRSIG imzalarının geçerliliğini koruduğunu teyit eder. DNSSEC kullanımı 2026'da .com alan adları için %55'e ulaşmıştır; bu da onu giderek daha önemli bir izleme hedefi hâline getirmektedir.
Alan Adı İzleme İçin En İyi Uygulamalar
Kademeli Süre Sonu Uyarıları Kurun
Kademeli bir uyarı takvimi kullanın: son kullanma tarihinden 60, 30, 14, 7, 3 ve 1 gün önce; onay gelmezse eskalasyonla birlikte. Otomatik yenileme etkin olsa bile bu uyarılar, faturalandırma hatalarına ve hesap sorunlarına karşı bir güvenlik ağı görevi görür.
DNS'i Birden Fazla Bölgeden ve Çözümleyiciden İzleyin
DNS yanıtları; yayılma gecikmeleri, GeoDNS yapılandırmaları veya önbellek zehirlenmesi nedeniyle bölgeye göre farklılık gösterebilir. Tutarsızlıkları tespit etmek için hem kendi çözümleyicilerinizi hem de herkese açık çözümleyicileri (Google DNS, Cloudflare) kullanarak en az 3 coğrafi konumdan sorgu yapın.
DNS Değişikliklerini Etkiye Göre Sınıflandırın
Her DNS değişikliği acil durum değildir. CDN'ler uç IP'lerini döndürür ve TXT kayıtları hizmet sağlayıcı doğrulamaları sırasında değişir. Rutin ve beklenen değişiklikleri bastırırken bakım pencereleri dışında gerçekleşen NS değişimi, MX silinmesi veya SPF/DKIM değişikliği gibi anomalileri eskale eden bir kural motoru oluşturun.
Alan Adlarını Kilitleyin ve MFA'yı Etkinleştirin
Alan adlarını varsayılan olarak kilitli tutun (clientTransferProhibited) ve kayıt kuruluşu hesaplarında çok faktörlü kimlik doğrulamayı etkinleştirin. Beklenmedik kilit durumu değişikliklerini izleyin — planlı bir pencere dışında kilitliden kilitsize geçen bir alan adı, yüksek aciliyetli bir sinyaldir.
Birden Fazla Sinyali İlişkilendirin
Tek bir DNS değişikliği rutin olabilir. Ancak bir NS değişikliğinin, bir WHOIS iletişim bilgisi değişikliği ve bir alan adı kilidinin kaldırılmasıyla aynı anda gerçekleşmesi güçlü bir ele geçirme sinyalidir. İki veya daha fazla yüksek riskli gösterge birlikte ortaya çıktığında eskale olan uyarılar yapılandırın.
Dikkat Edilmesi Gereken Yaygın DNS Sorunları
Çözümleme Arızaları
NXDOMAIN, SERVFAIL ve REFUSED yanıtları, bir alan adının hiç çözümlenemediğini gösterir. Bunlar süresi dolmuş alan adlarından, silinmiş bölgelerden veya ad sunucusu yapılandırma hatalarından kaynaklanabilir.
Yayılma Tutarsızlıkları
Farklı DNS çözümleyicilerinin aynı sorgu için farklı yanıtlar döndürmesi; eksik yayılmaya, eski önbelleklere veya bölünmüş ufuk (split-horizon) DNS sorunlarına işaret eder. Çok bölgeli izleme, bunları belirli coğrafyalardaki kullanıcıları etkilemeden önce yakalar.
Kayıt Kayması
Zaman içinde DNS kayıtlarında meydana gelen kademeli ve plansız değişiklikler — çoğu zaman otomasyon hatalarından, belgelenmeden yapılan manuel düzenlemelerden veya sağlayıcı tarafındaki değişikliklerden kaynaklanır — amaçlanan yapılandırmanız ile gerçeklik arasında bir boşluk yaratır.
DNSSEC İmzalarının Süresinin Dolması
DNSSEC RRSIG kayıtlarının yenilenmesi gereken son kullanma tarihleri vardır. İmzaların süresi dolarsa veya anahtar değişimleri (key rollover) başarısız olursa, alan adı DNSSEC doğrulaması yapan çözümleyiciler için tamamen erişilemez hâle gelir.
Kullanım Senaryoları
Çok Sayıda Alan Adına Sahip Kuruluşlar
Onlarca veya yüzlerce alan adından oluşan portföyleri yöneten şirketlerin, her alan adındaki son kullanma tarihleri, DNS yapılandırmaları ve kilit durumu hakkında merkezi bir görünürlüğe ihtiyacı vardır. İzleme, kullanılmayan ama önemli bir alan adının süresinin dolduğu “unutulmuş alan adı” sorununu önler.
Dijital Pazarlama Ajansları
Müşteri alan adlarını yöneten ajanslar, alan adı sürekliliğinin sorumluluğunu taşır. İzleme, müşteri varlıklarını korumak ve güveni sürdürmek için gereken denetim izini ve erken uyarı sistemini sağlar.
E-ticaret ve SaaS Şirketleri
Gelir üreten alan adları en yüksek izleme önceliğini gerektirir. Yoğun trafik dönemlerinde veya pazarlama kampanyaları sırasında yaşanan DNS arızaları, kesintinin her dakikasının finansal etkisini katlar.
Güvenliğe Önem Veren Kuruluşlar
Alan adı ele geçirme; oltalama, kimlik bilgisi hırsızlığı ve marka taklidi için kullanılan gerçek bir saldırı vektörüdür. WHOIS değişikliği tespitiyle birleştirilmiş DNS izleme, ele geçirme girişimlerine karşı mümkün olan en erken uyarıyı sağlar.
UpScanX Alan Adı İzlemeyi Nasıl Ele Alır?
UpScanX; alan adı son kullanma tarihlerini, DNS kayıtlarını, ad sunucusu yapılandırmalarını ve WHOIS kayıt verilerini sürekli olarak izler. Platform kademeli süre sonu uyarıları gönderir ve DNS kayıtları değiştiğinde, ad sunucuları düzenlendiğinde veya alan adı kilit durumu değiştirildiğinde ekipleri anında bilgilendirir.
15'ten fazla küresel konumdan yapılan çok bölgeli DNS kontrolleri, yayılma sorunlarını ve coğrafi tutarsızlıkları tespit eder. Pano, neyin, ne zaman değiştiğini ve değişikliğin beklenip beklenmediğini belirlemeyi kolaylaştıran fark görünümleriyle her DNS değişikliğinin eksiksiz geçmişini gösterir. SSL izleme ve çalışma süresi (uptime) takibiyle birleştiğinde UpScanX, tek bir platformdan kapsamlı alan adı koruması sağlar.
Alan Adı İzleme Kontrol Listesi
Küçük bir alan adı portföyünü yöneten ekipler bile yazılı bir kontrol listesi tutmalıdır. Her kritik alan adında otomatik yenileme etkin olmalı, kayıt kuruluşu kilidi açık olmalı, kayıt kuruluşu hesabında çok faktörlü kimlik doğrulama bulunmalı ve faturalandırmaya ve desteğe erişebilen en az bir ikincil sahip olmalıdır. İzleme; A, AAAA, MX, TXT, NS kayıtlarını ve güveni ile teslim edilebilirliği etkileyen DNSSEC ile ilgili tüm kayıtları kapsamalıdır.
Bir değişiklik politikası tanımlamak da akıllıca olur. Ad sunucuları değişirse bunu kim onaylar? MX kayıtları kaybolursa bunları kim geri yükler? Kayıt kuruluşundaki iletişim bilgisi değişirse bunu bant dışı (out-of-band) bir kanaldan kim doğrular? Bu ayrıntılar önemlidir; çünkü alan adı olayları çoğu zaman dakikalar içinde iş olaylarına dönüşür. İyi bir izleme yalnızca bir değişikliğin gerçekleştiğini söylemez. Hemen ve güvenli bir şekilde harekete geçmeniz için yeterli bağlamı da sunar.
SEO odaklı ekipler için alan adı izleme arama görünürlüğünü de korur. Yanlış DNS yanıtları, uzun süren yayılma sorunları veya alan adı süresinin dolması gibi olaylar, kilit açılış sayfalarını tam da sıralamaların en önemli olduğu anda tarayıcı botları için erişilemez hâle getirebilir. Bu da alan adı izlemeyi hem bir altyapı kontrolü hem de bir büyüme koruma aracı yapar.
Pratikte en iyi programlar, alan adı sağlığını yalnızca bir uyarı tetiklendiğinde değil, haftalık olarak gözden geçirir. Bu alışkanlık, küçük yapılandırma kaymalarının herkese açık bir kesintiye dönüşmesini önler.
Alan adlarınızı UpScanX ile korumaya başlayın — ücretsiz izleme bugün kullanıma hazır.