


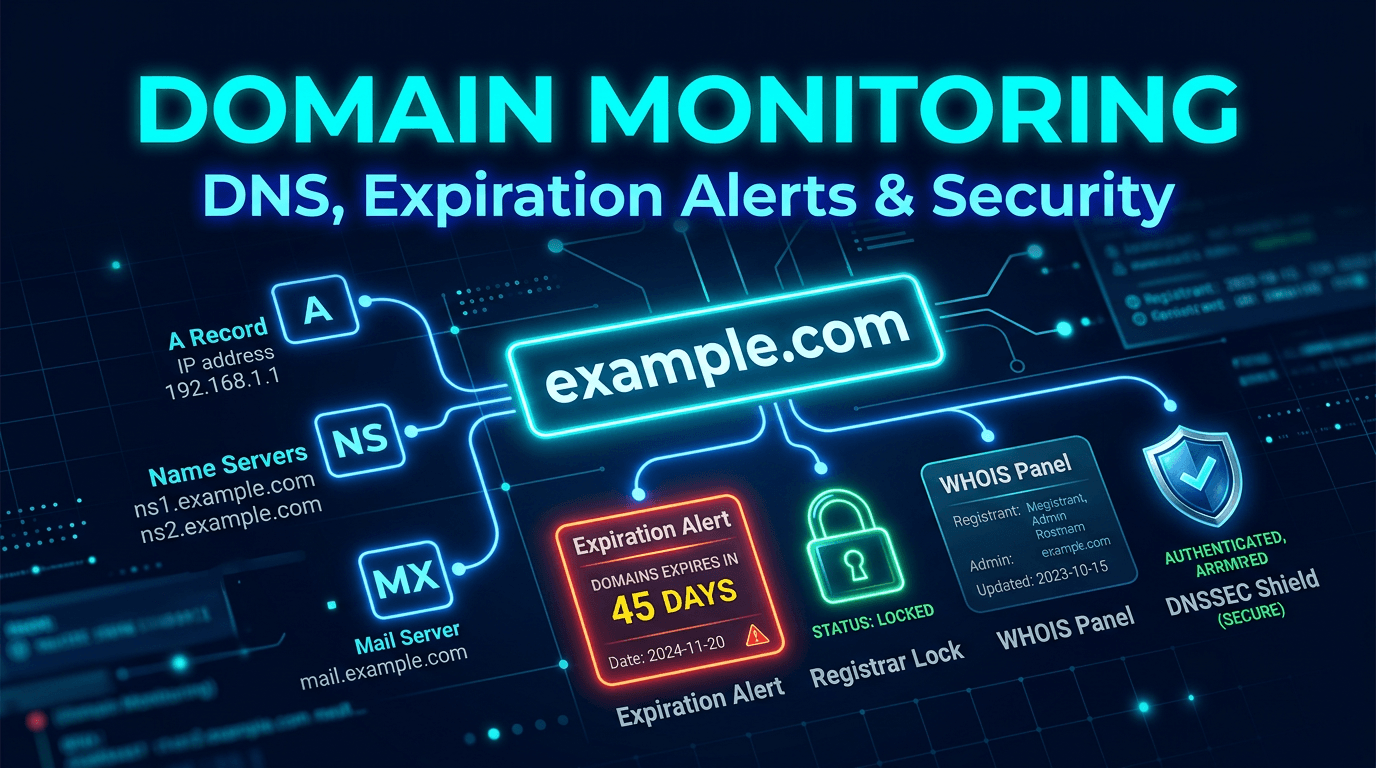
DNS izleme çoğu zaman teknik bir altyapı görevi olarak ele alınır, ancak 2026'da etkisi çok daha geniş bir alana yayılıyor. DNS sağlığı; arama motorlarının sayfalarınızı tarayıp tarayamayacağını, müşterilerin web sitenize ulaşıp ulaşamayacağını, e-postalarınızın teslim edilip edilmeyeceğini ve saldırganların alan adı ayak izinizi sessizce manipüle edip edemeyeceğini etkiler. DNS bozulursa, kusursuz bir uygulama altyapısı bile anlamsız hâle gelir; çünkü kullanıcılar ve botlar ona güvenilir bir şekilde ulaşamaz.
Bu nedenle DNS izleme hem bir büyüme koruma sistemi hem de bir güvenlik kontrolü olarak anlaşılmalıdır. Sıralamaları, trafik sürekliliğini, marka güvenini ve iletişimi aynı anda korur. Bu rehber, DNS izlemenin SEO'yu ve güvenliği birlikte nasıl desteklediğini ve daha az görünmez arıza ile daha hızlı olay müdahalesi istiyorsanız hangi uygulamaların en önemli olduğunu açıklar.
DNS SEO İçin Neden Önemlidir?
Arama motorları, sayfaları taramak ve dizine eklemek için istikrarlı bir çözümlemeye ihtiyaç duyar. Bir alan adı veya alt alan adı doğru şekilde çözümlenmezse, tarayıcı botları içeriği tutarlı bir şekilde getiremez. Kısmi çözümleme sorunları bile tarama verimsizliğine, gecikmeli dizine eklemeye ve önemli şablonlarda görünürlük kaybına yol açabilir. Bu durum, özellikle site geçişleri, içerik lansmanları veya tarama zamanlamasının önemli olduğu kampanya dönemlerinde risklidir.
SEO ekipleri bazen içeriğe, meta verilere ve sayfa hızına yoğun şekilde odaklanırken DNS'i başka birinin katmanı olarak görür. Ancak DNS istikrarsızlığı tüm bu çalışmaların faydalarını silebilir. Yüksek değerli açılış sayfaları, blog şablonları, yerelleştirilmiş alt alan adları ve ürün kategorilerinin tamamı güvenilir alan adı çözümlemesine bağlıdır. DNS'i izlemek, arama motorlarının sitenize ulaşmak için kullandığı yolu en baştan korumak demektir.
DNS Güvenlik İçin Neden Önemlidir?
DNS aynı zamanda saldırganlar için yüksek değerli bir hedef ve operasyonel hatalar açısından hassas bir alandır. Ad sunucuları beklenmedik şekilde değişirse, kritik kayıtlar kayarsa veya kayıt kuruluşuyla (registrar) ilgili güven sinyalleri onay olmadan değişirse, marka ele geçirme riskine, oltalama (phishing) istismarına veya trafik yönlendirmesine açık hâle gelebilir. DNS temel bir katman olduğu için küçük bir yetkisiz değişiklik bile büyük sonuçlar doğurabilir.
Bu nedenle güvenlik ekipleri de DNS izlemeden güvenilirlik ekipleri kadar fayda sağlar. DNS izleme, gizli değişiklikleri görünür olaylara dönüştürür ve onaylı işlemleri şüpheli davranışlardan ayırt etmeyi kolaylaştırır. Pek çok kuruluşta DNS izleme, alan adı düzeyindeki ele geçirmeler veya yapılandırma kayması için mevcut en erken uyarı sistemlerinden biridir.
Kayıt Türü Görünürlüğü Şarttır
Olgun bir DNS izleme kurulumu yalnızca A kayıtlarını izlemez. Operasyonel açıdan önemli olan kayıtların tamamını takip etmelidir: A, AAAA, CNAME, MX, TXT, NS ve bazen SRV veya hizmete özgü girdiler. Her biri farklı bir rol oynar ve her biri farklı bir olay kategorisine yol açabilir.
SEO için A, AAAA, CNAME ve yönlendirmeyle ilgili kayıtlar erişilebilirliği etkiler. İletişim için MX ile SPF, DKIM ve DMARC ile ilgili TXT girdileri e-posta güvenini ve teslim edilebilirliği etkiler. Güvenlik için ise NS ve kayıt kuruluşuyla bağlantılı güven sinyalleri özellikle önemlidir; çünkü kontroldeki değişimlere işaret edebilirler. Bu katmanları göz ardı eden bir izleme sistemi, çoğu zaman en önemli olan değişiklik türlerini kaçırır.
Ad Sunucusu Uyarıları Özel Öncelik Gerektirir
Beklenmedik ad sunucusu (nameserver) değişiklikleri nadiren normal kabul edilmelidir. Bunlar, kontrol veya yönlendirme yetkisinde olası bir değişimi temsil eder ve ekipler ne olduğunu tam olarak anlamadan bile geniş çaplı çözümleme arızalarına neden olabilir. Bu nedenle NS izleme, çoğu kuruluş için en yüksek öncelik kategorisinde yer alır.
Bir ad sunucusu değişikliği planlanmışsa belgelenmeli ve bir bakım sürecine bağlanmalıdır. Planlanmamışsa hızlı bir insan incelemesini hak eder. Bu basit disiplin, tehlikeli alan adı olaylarını müşteriler veya arama motorları kalıcı bir etki yaşamadan önce yakalama şansını önemli ölçüde artırır.
DNS İzleme E-posta Teslim Edilebilirliğini Korumaya Yardımcı Olur
DNS ile e-posta arasındaki bağlantı sıklıkla hafife alınır. MX kayıtları, postanın nereye gideceğini kontrol eder. SPF, DKIM ve DMARC ise mesajlara güvenilip güvenilmeyeceğini etkiler. Bu kayıtlar beklenmedik şekilde değişirse sonuç belirgin bir web sitesi kesintisi olmayabilir; bunun yerine müşteri deneyimine ve iç operasyonlara zarar veren sessiz bir iletişim sorunu ortaya çıkabilir.
Parola sıfırlamaları, faturalar, destek yanıtları, erişim e-postaları, ürün bildirimleri ve pazarlama iş akışlarının tamamı sağlıklı e-posta DNS'ine dayanır. Bu kayıtları izlemek, ekiplere web sitesi trafiğinden fazlasını koruyan bir erken uyarı katmanı sağlar. İletişim sürekliliğini korur; bu da olaylar sırasında çoğu zaman en az onun kadar önemlidir.
Çok Bölgeli DNS Görünürlüğü Önemlidir
DNS yanıtları çözümleyiciye, bölgeye, önbellek durumuna ve yayılma (propagation) zamanlamasına göre değişebilir. Bir konumda sağlıklı görünen bir değişiklik, başka bir yerde hâlâ eski veya bozuk olabilir. Bu da özellikle geçişler, sağlayıcı değişiklikleri ve acil olay müdahalesi sırasında tek perspektifli izlemeyi zayıf kılar.
Çok bölgeli DNS izleme, anında daha iyi bir bağlam sunar. Ekiplerin bir sorunun küresel mi, yerel mi yoksa yayılmayla mı ilgili olduğunu görmesine yardımcı olur. Bu tür bir görünürlük hem güvenlik hem de SEO için değerlidir; çünkü kısmi bir DNS sorunu, belirgin ve evrensel bir kesinti tetiklemeden büyük pazarlarda tarayıcı botlarının erişimini veya müşteri trafiğini yine de aksatabilir.
DNS Kayması Gerçek Bir Operasyonel Risktir
Her DNS sorunu dramatik bir olaydan kaynaklanmaz. Pek çoğu yavaş bir kaymadan kaynaklanır. Bir tedarikçinin sisteme dahil edilmesi sırasında bir kayıt değişir. Tek seferlik bir doğrulamadan sonra bir TXT girdisi geride kalır. Eski bir CNAME hâlâ kullanımdan kaldırılmış bir hizmete işaret eder. Eski bir alt alan adı hâlâ mevcuttur ama kimse nedenini hatırlamaz. Zamanla amaçlanan yapılandırma ile gerçek DNS durumu arasındaki fark büyür.
DNS izleme, neyin ne zaman değiştiğine dair tarihsel bir kayıt oluşturarak yardımcı olur. Bu, ekiplerin canlı durumu beklenen durumla karşılaştırmasına ve kaymayı herkese açık bir soruna dönüşmeden önce bulmasına olanak tanır. Kayma tespiti, izlemenin uzun vadede en yüksek değerli sonuçlarından biridir; çünkü önlenebilir sorunları henüz sessizken yakalar.
SEO Ekipleri Trafik Getiren Alan Adlarını İzlemelidir
En etkili SEO kuruluşları DNS görünürlüğünü tamamen altyapı ekiplerine bırakmaz. Hangi alan adlarının ve alt alan adlarının en fazla organik değeri sağladığını belirler ve bu varlıkların öncelikli izleme almasını sağlarlar. Buna birincil alan adları, uluslararası varlıklar, dokümantasyon siteleri, blog alt alan adları ve arama performansı için önemli olan kampanya açılış ortamları dahildir.
Bu fonksiyonlar arası yaklaşım işe yarar; çünkü DNS arızaları sıralamaları ve tarama erişimini etkilediğinde tamamen teknik bir konu olmaktan çıkar. Pazara özgü bir alan adı istikrarsızlaşırsa veya bir geçiş sırasında bir yönlendirme varlığı başarısız olursa, büyüme üzerindeki etki anında hissedilebilir. SEO'ya duyarlı DNS izleme, ekiplerin bu sorunları ancak trafik düştükten sonra öğrenmesini önler.
Güvenlik Ekipleri Yalnızca Değişiklik Olaylarını Değil, Değişikliğin Bağlamını da Takip Etmelidir
Her DNS değişikliği kötü değildir. CDN'ler altyapılarını döndürür. E-posta sağlayıcıları önerilen kayıtları günceller. TXT girdileri doğrulama akışları sırasında değişir. İzlemenin gerçek değeri bağlamı anlamaktan gelir. Değişiklik onaylandı mı? Bir bakım penceresinde mi gerçekleşti? Bu alan adında beklenen bir değişiklik miydi? İlgili güven sinyalleri de değişti mi?
Olgun izleme sistemlerinin değişiklikleri sınıflandırmasının ve bunları sahiplikle ilişkilendirmesinin nedeni budur. Değişen bir TXT kaydı düşük öncelikli olabilir. Bir ad sunucusu değişikliği artı kayıt kuruluşu kilidinin kaldırılması artı bir iletişim bilgisi güncellemesi ise son derece şüpheli olabilir. Bağlam, izlemeyi gürültülü bir fark akışından gerçek bir güvenlik kontrolüne dönüştürür.
Kaçınılması Gereken Yaygın Hatalar
Yaygın hatalardan biri, canlı DNS değişikliklerini göz ardı ederek yalnızca son kullanma tarihlerini izlemektir. Bir diğeri, web sitesi kayıtlarını izleyip e-postayla ilgili kayıtları unutmaktır. Ekipler ayrıca çoğu zaman ana sayfa yükleniyorsa DNS'in sorunsuz olduğunu varsayar; oysa tarayıcı botları, posta sistemleri veya bölgesel kullanıcılar yine de farklı şekillerde etkilenebilir. Son bir hata ise sahipliği sürdürmemektir; bu da uyarıların geldiği ancak kimin önce harekete geçmesi gerektiğini kimsenin bilmediği anlamına gelir.
Bir diğer ince hata, DNS değişiklik günlüklerini operasyonel kanıt yerine tarihsel bir ayrıntı olarak görmektir. Değişiklik geçmişi, bir kesintinin veya güven sorununun neden tam o anda başladığını açıklamak için çoğu zaman en faydalı araçlardan biridir.
Bir DNS İzleme Platformunda Nelere Dikkat Edilmeli?
En iyi DNS izleme platformları; çoklu kayıt takibini, ad sunucusu uyarılarını, tarihsel fark görünürlüğünü, çok bölgeli çözümleme kontrollerini ve güçlü uyarı yönlendirmesini destekler. DNS görünürlüğünün çalışma süresi (uptime), SSL ve daha kapsamlı alan adı izleme ile yan yana yer alabilmesi ise ekiplerin belirtileri hızla ilişkilendirebilmesi açısından daha da faydalıdır.
Kullanışlı bir platform pratik soruları yanıtlamaya yardımcı olmalıdır: Ne değişti, ne zaman değişti, ne kadar ciddi, beklenen bir değişiklik mi ve hangi iş yeteneği etkilenebilir? Bu yanıtları bulmak kolaysa, olay müdahalesi çok daha hızlı hâle gelir.
DNS izleme 2026'da önemlidir; çünkü DNS güvenilirliğin, büyümenin ve güvenliğin kesiştiği yerdir. SEO için tarama erişimini, e-posta için sürekliliği, kullanıcılar için güveni ve güvenlik ekipleri için görünürlüğü destekler. Fark edilmeyen tek bir değişiklik, bunların hepsini aynı anda aksatabilir.
En akıllı kuruluşlar artık DNS izlemeyi arka planda yürütülen bir yönetim görevi olarak değil, stratejik bir koruma katmanı olarak ele alıyor. Sahiplik, çok bölgeli görünürlük ve anlamlı değişiklik bağlamıyla uygulandığında DNS izleme, hem sıralamaları hem de alan adı güvenini korumanın en etkili yollarından biri hâline gelir.