


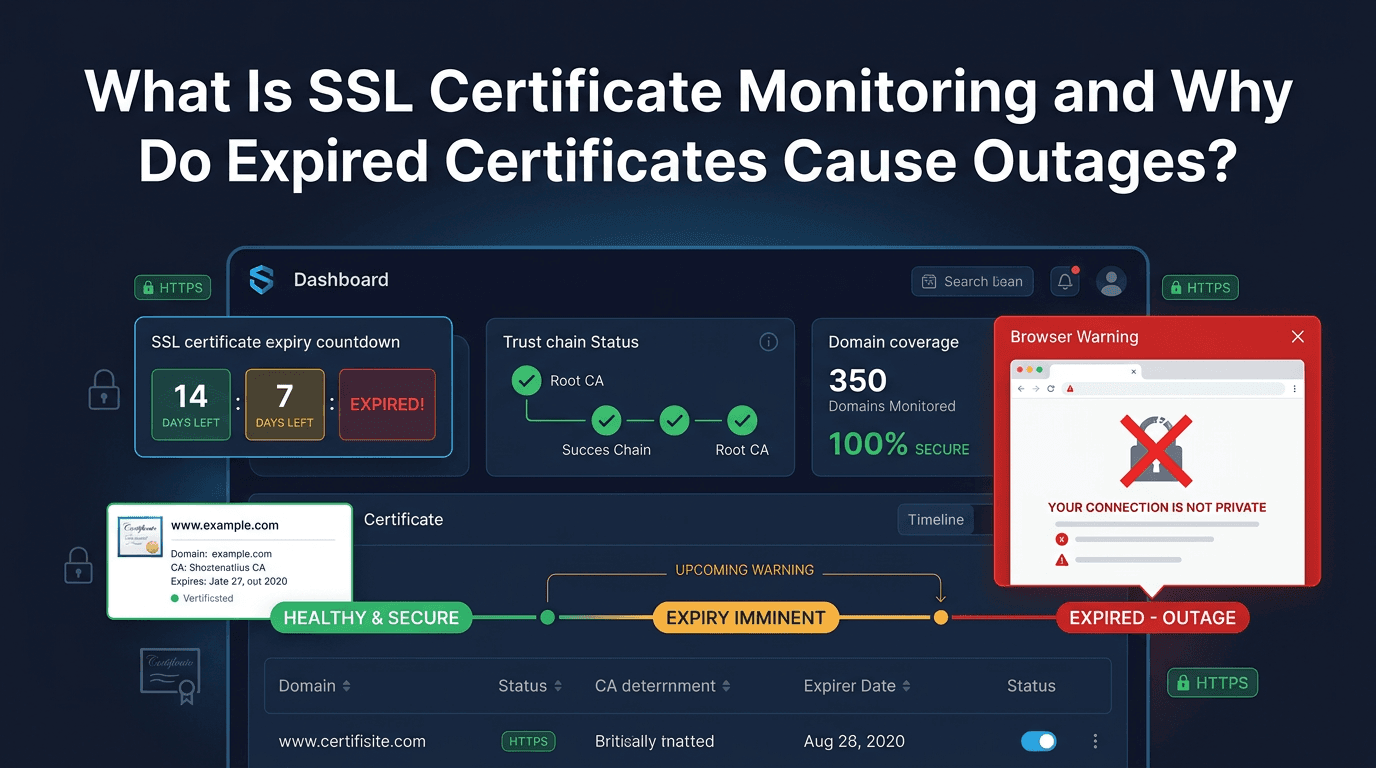
SSL sertifika izleme, SSL veya TLS sertifikalarınızın geçerli olup olmadığını, doğru şekilde dağıtılıp dağıtılmadığını, tarayıcılar tarafından güvenilir kabul edilip edilmediğini ve son kullanma tarihine yaklaşıp yaklaşmadığını sürekli olarak kontrol etme pratiğidir. Bu pratik, HTTPS'in artık güven, güvenlik, SEO ve ürün güvenilirliği için temel bir gereklilik olması nedeniyle vardır. Bir sertifikanın süresi dolduğunda veya yanlış yapılandırıldığında zarar anında ortaya çıkar: kullanıcılar güvenlik uyarıları görür, tarayıcılar erişimi engeller, API'ler bağlantı kuramaz ve sunucunun kendisi sağlıklı olsa bile iş açısından kritik akışlar durur.
Bu yüzden sertifika izleme yalnızca bir güvenlik görevi değildir. 2026'da bu, bir çalışma süresi (uptime) ve güven disiplinidir. Modern web siteleri, açılış sayfaları ve giriş formlarından ödeme akışlarına, API isteklerine ve mobil uygulama bağlantılarına kadar her katmanda HTTPS'e bağlıdır. Sertifika sağlığı bozulursa web sitesi altyapı açısından hâlâ çevrimiçi olabilir, ancak gerçek kullanıcılar için fiilen erişilemez hâle gelir.
SSL Sertifika İzleme Nedir?
SSL sertifika izleme, alan adlarınızı, alt alan adlarınızı, API'lerinizi ve ilgili hizmetlerinizi güvence altına alan sertifikaların operasyonel sağlığını takip etmeye yönelik sürekli bir süreçtir. Bir izleme sistemi; sertifikaların hâlâ geçerli olup olmadığını, son kullanma tarihine ne kadar süre kaldığını, doğru alan adlarının kapsanıp kapsanmadığını, güven zincirinin eksiksiz olup olmadığını ve gerçek uç noktaların beklenen sertifikayı sunup sunmadığını kontrol eder.
Pratikte bu, izlemenin son kullanma tarihine geri sayım yapmaktan çok daha fazlasını ifade ettiği anlamına gelir. İzleme ayrıca şu gibi soruların yanıtlanmasına da yardımcı olur:
- Sertifikanın süresi dolmak üzere mi?
- Zincirin tamamı tüm büyük tarayıcılar tarafından güvenilir kabul ediliyor mu?
- Sertifika hâlâ gerekli alan adlarını ve alt alan adlarını kapsıyor mu?
- Yenilenen sertifika gerçekten üretim ortamına dağıtıldı mı?
- Tüm bölgeler ve uç düğümler aynı geçerli sertifikayı mı sunuyor?
Bu görünürlük olmadan ekipler sertifika sorunlarını çoğu zaman ancak müşteriler engellendikten sonra fark eder.
HTTPS Sertifika Sağlığı Neden Bu Kadar Önemlidir?
HTTPS, ciddi web siteleri için artık isteğe bağlı değildir. Kullanıcılar bunu bekler, tarayıcılar bunu zorunlu kılar, arama motorları bunu tercih eder ve birçok ürün iş akışı arka planda sessizce buna bağlıdır.
Sertifika sağlığı güçlü olduğunda kullanıcılar bunu hiç düşünmez. Sayfalar normal şekilde yüklenir, veriler şifrelenir, API'ler güvenli şekilde bağlanır ve güven görünmez ama sağlam kalır. Sertifika sağlığı bozulduğunda ise tam tersi anında gerçekleşir. Güven, çoğu zaman çok az uyarıyla, herkesin gözü önünde yıkılır.
Bu durum SSL izlemeyi diğer altyapı kontrollerine kıyasla alışılmadık derecede önemli kılar. Birçok altyapı sorunu kademeli olarak kötüleşir: daha yavaş yanıt süreleri, aralıklı hatalar, kısmi arızalar. Sertifika sorunları ise çoğu zaman ani bir duruşa neden olur: her şey çalışır, sonra hiçbir şey çalışmaz ve arada bir ara durum yoktur.
Süresi Dolan Sertifikalar Neden Gerçek Kesintilere Yol Açar?
Süresi dolan bir sertifika kesintiye yol açar, çünkü tarayıcılar, uygulamalar ve entegrasyonlar kullanmaları istenen bağlantıya artık güvenemez. Sunucu kusursuz yanıt verse bile istemci güvenli bir oturumu güvenli şekilde kuramaz.
Teknik açıdan hizmet hâlâ “ayakta” olabilir. Kullanıcı açısından ise fiilen çökmüştür.
Tarayıcılar Engelleyici Güvenlik Uyarıları Gösterir
Bir sertifikanın süresi dolduğunda tarayıcılar “Bağlantınız gizli değil” gibi güçlü uyarılar veya benzeri tam sayfa güven hataları gösterir. Kullanıcıların çoğu bu ekranı geçmez. Pek çoğu denemez bile. Herkese açık web siteleri için bu, trafiğin, dönüşümlerin ve güvenin anında yok olabileceği anlamına gelir.
Google Chrome, Safari, Firefox ve Edge bu uyarıları farklı şekillerde gösterir, ancak hiçbiri varsayılan olarak sessizce geçilmesine izin vermez. Kullanıcının siteye ulaşmak için birden fazla uyarıyı bilinçli olarak tıklayarak geçmesi gerekir ve çoğu bunu yapmaz.
API'ler ve Webhook'lar Güvenli Bağlantı Kuramaz
Süresi dolan sertifikalar yalnızca tarayıcı trafiğini etkilemez. API istemcileri, webhook'lar, dahili servis çağrıları ve üçüncü taraf entegrasyonlar bağlantıyı otomatik olarak reddedebilir. Modern sistemlerde bu durum ödeme, kimlik doğrulama, bildirimler ve veri senkronizasyonları genelinde zincirleme arızalara yol açabilir.
Bir API ağ geçidindeki tek bir süresi dolmuş sertifika, ona bağlı olan tüm alt tüketicileri aynı anda bozabilir; iş ortağı entegrasyonları, mobil uygulamalar, CI/CD hatları ve izleme araçları da buna dahildir.
Mobil Uygulamalar ve Sabitlenmiş İstemciler Tamamen Bozulabilir
Bazı mobil uygulamalar ve SDK'lar, sertifika güveni veya sertifika sabitleme (pinning) konusunda katıdır. Sertifika beklentileri artık karşılanmadığında uygulama tamamen çalışmayı durdurabilir veya kullanıcıya yararlı bir açıklama sunmadan istekleri reddedebilir. Uygulama, görünür bir neden olmaksızın basitçe “bozuk” görünür.
Arama Motorları ve Ücretli Trafik Bozuk Deneyimle Karşılaşmaya Devam Eder
Açılış sayfaları, ürün sayfaları veya SEO açısından kritik şablonlar sertifika hataları gösterirse arama görünürlüğü ve ücretli edinim performansı zarar görebilir. Sayfa teknik olarak var olabilir, ancak kullanıcılar ve tarayıcı botları ona normal şekilde erişemiyorsa operasyonel olarak bozuktur.
Google, HTTPS'in bir sıralama sinyali olduğunu doğrulamıştır ve sertifika hatalarıyla karşılaşan tarayıcı botları etkilenen sayfaları dizine eklemeyi bırakır. Ücretli reklam platformları da kullanıcıları sertifika uyarısı veren sayfalara yönlendiren kampanyaları duraklatabilir.
Süresi Dolan Sertifikalar Neden Bu Kadar Ani Hissettirir?
Sertifika olaylarının bu kadar sancılı olmasının bir nedeni, dışarıdan bakıldığında çoğu zaman ani görünmeleridir. Site aylarca normal şekilde çalışabilir, ardından sertifika geçerlilik süresini aştığında bir anda çöker.
Bu durum yanlış bir güvenlik hissi yaratır. Ekipler HTTPS uzun süredir istikrarlı olduğu için her şeyin yolunda olduğunu düşünebilir, ancak sertifika yaşam döngüsü bu süre boyunca arka planda geri saymaya devam etmektedir.
İzlemenin önemli olmasının nedeni tam olarak budur. Sertifika riski öngörülebilirdir, ancak yalnızca biri ya da bir şey onu sürekli olarak izliyorsa.
Otomatik Yenileme Tek Başına Neden Yeterli Değildir?
Birçok ekip otomatik yenilemenin sorunu tamamen çözdüğünü varsayar. Otomatik yenileme önemli ölçüde yardımcı olur, ancak riski ortadan kaldırmaz. Otomatik yenileme yapılandırılmış kuruluşlarda bile sertifika kesintileri düzenli olarak yaşanır, çünkü yenileme yaşam döngüsünün yalnızca bir parçasıdır.
Otomatik yenileme pek çok nedenle başarısız olabilir:
- Kayıt değişiklikleri nedeniyle DNS doğrulaması bozulur
- Yenileme ajanının kullandığı API kimlik bilgilerinin süresi dolar veya bunlar değiştirilir
- Altyapı güncellemeleri sırasında port veya yönlendirme varsayımları değişir
- Yenileme başarılı olur ancak gerçek sunucuya dağıtım başarısız olur
- Diğerleri güncellenirken bir CDN uç düğümü eski bir sertifika sunar
- Yeni sertifikanın SAN kapsamı eksiktir ve bir alt alan adı dışarıda kalır
Bu durumların hepsinde sertifika süreci otomatik ve sağlıklı görünebilirken gerçek kullanıcılar hâlâ risk altında olabilir. İzleme, sonucu dışarıdan doğrulayarak bu boşluğu kapatır; dahili yenileme sisteminin raporladığını değil, tarayıcıların ve istemcilerin gerçekte gördüğünü kontrol eder.
SSL Sertifika İzleme Neleri Kontrol Etmelidir?
Güçlü bir izleme kurulumu, basit son kullanma tarihi takibinin ötesinde birkaç boyutu kapsamalıdır.
Son Kullanma Tarihi
Bu hâlâ en temel kontroldür. Ekipler bir sertifikanın yenileme zamanına yaklaştığını çok önceden bilmelidir. En iyi uygulama, son kullanma tarihinden 60, 30, 14, 7 ve 1 gün önce kademeli uyarılar kullanmaktır; bu da sorunları kullanıcıları etkilemeden önce yakalamak ve çözmek için birden fazla fırsat yaratır.
Sertifika Zinciri Sağlığı
Geçerli bir yaprak (leaf) sertifika bile ara zincir bozuksa, güncel değilse veya yanlış sunuluyorsa başarısız olabilir. İzleme, istemcilerin gerçekte aldığı güven yolunun tamamını, yaprak sertifikadan ara sertifikalar üzerinden güvenilir kök CA'ya kadar doğrulamalıdır.
Alan Adı ve SAN Kapsamı
Sertifikalar sunduğunuz ana bilgisayar adlarını kapsamalıdır. Bir yenileme, sertifikanın Konu Alternatif Adları (SAN) listesinden bir alan adını veya alt alan adını düşürürse, sertifikanın kendisi teknik olarak geçerli olsa bile ortamın bir kısmı bozulabilir.
Canlı Dağıtım Doğrulaması
İzleme yalnızca sertifika otomasyon sistemini değil, gerçek herkese açık uç noktayı kontrol etmelidir. Bu, yenilenen sertifikanın müşterilerin kullandığı ters proxy'ye, CDN'e, ingress'e veya yük dengeleyiciye ulaştığını doğrular.
Bölgesel veya Uç Tutarlılığı
Dağıtık sistemler farklı yerlerde farklı sertifika durumları sunabilir. Bir sertifika ofisinizden bakıldığında geçerli olabilirken belirli bir CDN uç düğümünde veya belirli bir bölgede süresi dolmuş olabilir. Çok konumlu kontroller, bölgesel uyumsuzlukları ve eskimiş dağıtımları yakalamaya yardımcı olur.
Sertifika Süresinin Dolmasından En Çok Hangi Hizmetler Risk Altındadır?
Herkese açık veya güvene duyarlı her hizmet etkilenebilir, ancak bazı ortamlar etkiyi diğerlerinden çok daha hızlı hisseder.
E-ticaret Siteleri
Ödeme ve tahsilat akışları kesintisiz güvene bağlıdır. Bir işlem sırasında sertifika hatası görünürse müşteriler ayrılır ve gelir anında durur. PCI DSS uyumluluğu da kart sahibi verileri için şifreli bağlantılar gerektirdiğinden, sertifika sağlığı aynı zamanda bir mevzuat meselesidir.
SaaS Ürünleri
Giriş sayfaları, panolar, kiracı alt alan adları ve API uç noktalarının tümü HTTPS'e bağlıdır. Süresi dolmuş tek bir sertifika, tüm ürün genelinde erişimi engelleyebilir veya müşterilerin dayandığı kritik entegrasyonları bozabilir.
Pazarlama ve SEO Sayfaları
Üst sıralarda yer alan ve tarayıcı uyarıları göstermeye başlayan bir sayfa, trafiğini, güvenini ve dönüşüm değerini hızla kaybedebilir. Uzun süreli sertifika hatalarının neden olduğu bir Google dizinden çıkarılma olayından toparlanmak haftalar sürebilir.
Dahili API'ler ve Araçlar
Her sertifika olayı herkese açık değildir. Dahili panolar, CI/CD sistemleri, gözlemlenebilirlik araçları, VPN uç noktaları ve yönetim arayüzleri sertifika sorunları nedeniyle başarısız olabilir; çoğu zaman da alt akıştaki bir şey bozulana kadar müşterinin görebileceği hiçbir belirti olmaz.
Sertifika İzleme 2026'da Neden Daha da Önemli?
Sertifika ortamı operasyonel olarak giderek daha zorlu hâle geliyor. 2026'dan itibaren maksimum sertifika geçerlilik süreleri 398 günden 200 güne düşüyor ve Mart 2029'a kadar 47 güne indirilmesi planlanıyor. Bu, kuruluşların sertifikaları yılda bir kez yerine yılda yaklaşık sekiz kez yenilemesi gerekeceği anlamına gelir.
Bu da daha fazla yenileme olayı, dağıtım sapması için daha fazla fırsat ve hâlâ manuel hatırlatıcılara veya eksik sertifika envanterlerine bağımlı olan ekipler üzerinde daha fazla baskı demektir. Yaşam döngüsü kısaldıkça manuel sertifika yönetimi o kadar gerçekçi olmaktan çıkar.
SSL izleme, kısalan yaşam döngülerinin daha sık kesintilere dönüşmesini engelleyen güvenlik katmanı hâline gelir. Sertifika yönetimini periyodik bir görevden sürekli bir operasyonel pratiğe dönüştürür.
Sertifika Kaynaklı Kesintileri Önlemek İçin En İyi Uygulamalar
En güçlü ekipler sertifikaları evrak işi gibi değil, üretim altyapısı gibi ele alır.
Katmanlı Son Kullanma Uyarıları Kullanın
Son kullanma tarihinden 60, 30, 14, 7 ve 1 gün önce olmak üzere birkaç aşamada uyarı verin. Bu, yenileme herhangi bir adımda başarısız olursa planlama, eskalasyon ve kurtarma için zaman yaratır.
Gerçek Uç Noktaları Dışarıdan İzleyin
Yalnızca dahili yenileme işinin raporladığını değil, tarayıcıların ve istemcilerin gerçekte aldığını kontrol edin. Harici izleme, dahili kontrollerin kaçırdığı dağıtım hatalarını yakalar.
Zincirin Tamamını Doğrulayın
Görünen sunucu sertifikasında durmayın. Zincir hataları, yani eksik veya süresi dolmuş ara sertifikalar, gözden kaçırılması kolay olan üretim ortamı güven hatalarının yaygın bir nedenidir.
Sahipliği Net Şekilde Takip Edin
Her önemli sertifikanın yenilemeden ve olay müdahalesinden sorumlu net bir ekibi veya sahibi olmalıdır. Sahiplik boşlukları, sertifika yenilemelerinin kaçırılmasının bir numaralı nedenidir.
API'leri, Alt Alan Adlarını ve Uç Altyapıyı Dahil Edin
Ana web sitesi ortamın tamamı değildir. Sertifika güveninin operasyonel olarak önemli olduğu her uç noktayı izleyin: API ağ geçitleri, hazırlık (staging) ortamları, dahili araçlar, CDN uçları ve müşteriye özel alan adları.
Kaçınılması Gereken Yaygın Hatalar
Yaygın hatalardan biri, işlem hattının bir yerindeki geçerli bir sertifikanın tüm ortamın güvende olduğu anlamına geldiğini varsaymaktır. Dağıtık sistemlerde diğer her şey sağlıklı görünürken bir uç veya ana bilgisayar hâlâ eski ya da bozuk bir sertifika sunabilir.
Bir diğer hata da tamamen takvim hatırlatıcılarına güvenmektir. Bunlar sahiplik değiştiğinde, ortamlar büyüdüğünde veya sertifika geçerlilik süreleri kısaldığında işe yaramaz.
Ekipler ayrıca çoğu zaman yalnızca ana alan adını izler ve API ana bilgisayarlarını, uygulama alt alan adlarını, hazırlık sistemlerini veya müşteriye özel alan adlarını unutur. Sertifika olayları çoğu zaman bu kör noktalarda başlar.
Son olarak, birçok kuruluş sertifikaları yalnızca IPv4 üzerinden veya tek bir coğrafi konumdan test eder. Sertifikalar IPv6 üzerinden, farklı bölgelerden veya farklı ağ yolları aracılığıyla farklı davranabilir.
SSL Sertifika İzlemenin Diğer İzleme Türlerinden Farkı Nedir?
SSL sertifika izleme, özellikle sunucunuz ile ona bağlanan her istemci arasında yer alan güven katmanına odaklanır. Bir sunucunun yanıt verip vermediğini kontrol eden çalışma süresi izlemenin aksine sertifika izleme, bu yanıta güvenilip güvenilemeyeceğini doğrular. Bir sunucu tamamen çalışır durumda olabilir ve sertifikanın süresi dolmuşsa veya yanlış yapılandırılmışsa yine de kullanıcılar için erişilemez olabilir.
SSL Sertifika İzleme Uyumluluğa Yardımcı Olabilir mi?
Evet. PCI DSS, HIPAA, SOC 2 ve benzeri çerçevelere tabi sektörler şifreli veri iletimini zorunlu kılar. Sertifika izleme, şifrelemenin etkin ve doğru yapılandırılmış olduğunu sürekli doğrulayarak uyumluluk incelemelerinin gerektirdiği denetim kaydını oluşturur.
SSL ve TLS Sertifika İzleme Arasındaki Fark Nedir?
İzleme açısından işlevsel bir fark yoktur. SSL eski protokol adı, TLS ise güncel standarttır, ancak sertifikaların kendisi aynıdır. “SSL izleme” ve “TLS izleme”, sertifika sağlığını takip etmeye yönelik aynı operasyonel pratiği ifade eder.
SSL Sertifikaları Ne Sıklıkla Kontrol Edilmelidir?
Üretim sistemlerinde sertifikalar en az günde bir kez, ideal olarak birkaç saatte bir kontrol edilmelidir. Son kullanma tarihine yaklaştıkça kontroller daha sık çalışmalıdır. Son kullanma tarihinden önce birden fazla aralıkta kademeli uyarı vermek, tek bir hatırlatıcıdan daha etkilidir.
Bir Sertifikanın Süresi Hafta Sonu veya Tatilde Dolarsa Ne Olur?
Zamanlamadan bağımsız olarak kesinti anında yaşanır. Bu nedenle e-posta, SMS, Slack ve PagerDuty gibi çok kanallı uyarılarla otomatik izleme şarttır. Manuel kontrollere güvenmek, hafta sonlarını ve tatilleri sertifika olayları açısından en yüksek riskli dönemlere dönüştürür.
Son Düşünceler
SSL sertifika izleme, HTTPS sertifikalarınızın geçerli, güvenilir ve doğru dağıtılmış olup olmadığını ve son kullanma tarihine yaklaşıp yaklaşmadığını kontrol eden sürekli bir süreçtir. Önemlidir, çünkü süresi dolan sertifikalar yalnızca güvenlik uyarılarına değil, gerçek kesintilere yol açar. Güven bozulduğunda web siteleri, API'ler, uygulamalar ve müşteri akışları, arkalarındaki sunucular hâlâ çalışıyor olsa bile anında erişilemez hâle gelir.
Süresi dolan sertifikaların bu kadar büyük aksaklıklara neden olmasının sebebi budur. Yalnızca güvenlik duruşunu zayıflatmazlar. Normal erişimi engeller, güveni zedeler, entegrasyonları kesintiye uğratır ve geliri, SEO'yu ve müşteri deneyimini aynı anda riske atarlar.
Sertifika yaşam döngülerinin kısaldığı ve altyapının her zamankinden daha dağıtık olduğu 2026 ve sonrasında faaliyet gösteren modern ekipler için sertifika izleme, temel güvenilirliğin bir parçası olarak ele alınmalıdır. Ürününüz HTTPS'e bağlıysa sertifika sağlığını izlemek, önlenebilir kesintileri önlemenin en basit ve en yüksek değerli yollarından biridir.