


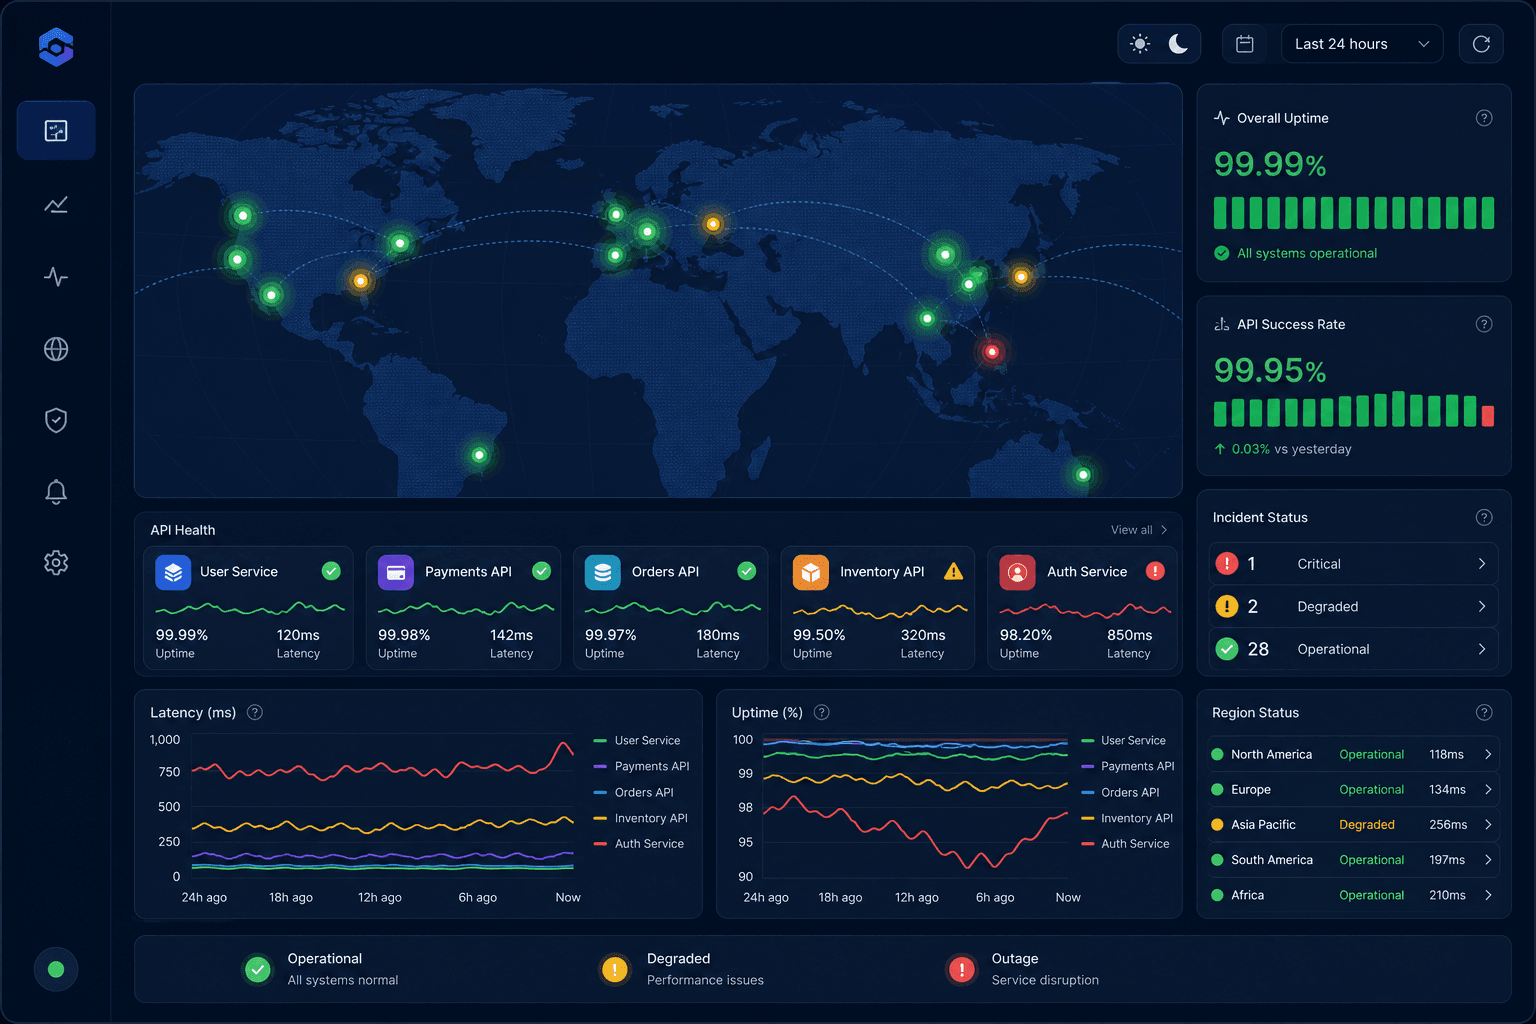
Çok bölgeli izleme, tek bir izleme noktasına güvenmek yerine web sitenizi, API'lerinizi ve ağ yollarınızı birkaç coğrafi konumdan kontrol etme uygulamasıdır. SaaS ekipleri için bu önemlidir; çünkü kullanıcılar güvenilirliği nadiren tek bir yerden deneyimler. Farklı ülkelerden, ağlardan, cihazlardan ve bulut bölgelerinden giriş yaparlar. Bir hizmet ofisinizden veya birincil bulut bölgenizden sağlıklı görünürken, başka bir pazardaki müşteriler zaman aşımları, yavaş panolar, başarısız API çağrıları veya bozuk giriş akışlarıyla karşılaşabilir.
Bu nedenle güçlü bir SaaS güvenilirlik stratejisi “hizmet ayakta mı?” sorusundan fazlasını yanıtlamalıdır. Hizmetin nereden erişilebilir olduğunu, ne kadar hızlı yanıt verdiğini, kritik iş akışlarının hâlâ çalışıp çalışmadığını ve bir arızanın tek bir bölgeyi mi yoksa herkesi mi etkilediğini yanıtlamalıdır. Çok bölgeli izleme, ekiplere bu ayrımı hızla yapmak için gereken kanıtı sağlar.
Tek Bölgeli İzleme Neden Yeterli Değildir?
Tek bölgeli izleme, erişilebilirliğe dar bir bakış açısı yaratır. Kontrol tek bir konumdan çalışıp başarılı olursa pano yeşil kalır. Ancak bu yeşil durum, üretimdeki birkaç gerçek sorunu gizleyebilir.
Bir CDN uç noktası Kuzey Amerika sağlıklıyken Avrupa'da arızalanabilir. DNS bir bölgede doğru, diğerinde yanlış yayılabilir. Bir bulut sağlayıcısının rotası Asya ile kaynak sunucunuz arasında bozulabilir. Üçüncü taraf bir API, arka uç bölgenizden erişilebilirken başka bir ağ yolundan yavaş olabilir. Temel izleyiciniz çalışma süresi (uptime) bildirse bile kullanıcılar bu sorunları ürün arızası olarak yaşar.
Kritik Kullanıcı Yolculuklarıyla Başlayın
En iyi izleme stratejisi altyapı envanteriyle değil, kullanıcı etkisiyle başlar. Her yere izleme noktası eklemeden önce, ürünün kullanılabilir olup olmadığını belirleyen iş akışlarını listeleyin.
Çoğu SaaS ekibi için bu iş akışları şunları içerir:
- Pazarlama sitesinin erişilebilirliği
- Giriş ve oturum oluşturma
- Pano yüklenmesi
- Temel API istekleri
- Faturalama veya ödeme işlemleri
- Arama, raporlama veya veri dışa aktarma akışları
- Durum sayfası ve destek giriş noktaları
Her iş akışının, kullanıcıların en önemli olduğu bölgelerden kontrol eden en az bir izleyicisi olmalıdır. Ana sayfa çalışma süresi kontrolü yararlıdır, ancak kimliği doğrulanmış müşterilerin ürünü kullanabildiğini kanıtlamaz.
Bölgeleri Simetriye Göre Değil, Müşterilere Göre Seçin
Birçok ekip izleme konumlarını, izleme noktalarını harita üzerinde eşit şekilde dağıtarak seçer. Bu görsel olarak iyi görünür, ancak iş riskiyle eşleşmeyebilir. İzleme, kullanıcılarınızın, müşterilerinizin, iş ortaklarınızın ve altyapınızın gerçekte nerede olduğunu yansıtmalıdır.
Üç katmanla başlayın:
- Kuzey Amerika, Avrupa veya Asya-Pasifik gibi birincil müşteri bölgeleri.
- Uygulamanızın, veritabanınızın, CDN'inizin veya arka plan işçilerinizin (worker) çalıştığı bulut bölgeleri gibi altyapı bölgeleri.
- Pazarlama kampanyalarının, kurumsal potansiyel müşterilerin veya yeni pazarların trafiği artırmasının beklendiği büyüme bölgeleri.
Çalışma Süresi, API ve Ping İzlemesini Birleştirin
Çok bölgeli güvenilirlik tek bir metrik değildir. Farklı katmanlardan gelen sinyallerin birleşimidir.
Web sitesi çalışma süresi izleme, genel sayfaların ve uygulama giriş noktalarının geçerli yanıtlar döndürdüğünü doğrular. Bu kontroller durum kodlarını, yanıt süresini, yönlendirmeleri ve beklenen sayfa içeriğini doğrulamalıdır. Sayfa boşsa veya bir hata durumu gösteriyorsa 200 OK yanıtı yeterli değildir.
API izleme, arka uç uç noktalarının doğru davrandığını doğrular. SaaS ekipleri için bu; kimlik doğrulamayı, müşteriye dönük kilit uç noktaları, yanıt doğrulamasını ve gecikme yüzdeliklerini içermelidir. API kontrolleri özellikle önemlidir; çünkü birçok ürün arızası tam bir web sitesi kesintisi yerine kısmi API bozulması olarak ortaya çıkar.
Ping izleme, ağ yolu görünürlüğü ekler. Gecikme, paket kaybı, jitter ve bölgesel erişilebilirlik sorunlarını uygulama katmanında belirginleşmeden önce tespit etmeye yardımcı olur. Ping kontrolleri çalışma süresi veya API kontrollerinin yerini tutmaz, ancak bir arızanın ağla ilgili olup olmayabileceğini açıklar.
Bölgesel Doğrulamayla Yanlış Pozitifleri Azaltın
Her bir münferit izleme noktası arızası kritik bir uyarıya dönüşürse, çok bölgeli izleme gürültü yaratabilir. Tek bir izleme noktası yerel bir ağ sorunu, geçici paket kaybı veya anlık bir yönlendirme problemi nedeniyle başarısız olabilir. Strateji, yerel izleme noktası gürültüsünü gerçek kullanıcı etkisinden ayırmalıdır.
Pratik bir kural, yüksek önem dereceli uyarıları tetiklemeden önce birden fazla konumdan doğrulama istemektir. Örneğin, bir bölge bir kez başarısız olursa onu bozulmuş olarak işaretleyin ve izlemeye devam edin. İki veya daha fazla bağımsız bölge başarısız olursa üst kademeye taşıyın. Bir bölge diğerleri sağlıklı kalırken tekrar tekrar başarısız oluyorsa, küresel bir kesinti yerine bölgesel bir olay oluşturun.
Gecikme Yüzdeliklerini Bölgeye Göre Takip Edin
Erişilebilirlik tek başına yavaş arızaları kaçırır. Bir SaaS ürünü çevrimiçi kalırken kullanımı zahmetli hâle gelebilir. Bu nedenle gecikme bölgeye ve yüzdeliğe göre takip edilmelidir.
Ortalamalar çoğu zaman yanıltıcıdır; çünkü en yavaş kullanıcı deneyimlerini gizler. Önemli sayfalar ve API'ler için P50, P95 ve P99 yanıt sürelerini takip edin. P95 Avrupa'da yükselirken ABD'de normal kalıyorsa, sorun muhtemelen bölgeseldir. P99 her yerde yükseliyorsa, sorun paylaşılan bir arka uç bağımlılığı, veritabanı darboğazı, dağıtım sorunu veya üçüncü taraf API yavaşlaması olabilir.
Uyarıları Sahiplikle İlişkilendirin
İzleme ancak doğru kişiler harekete geçirilebilir uyarılar aldığında yardımcı olur. Çok bölgeli uyarılar; etkilenen bölgeleri, başarısız kontrolleri, hata mesajlarını, son gecikme değişikliklerini ve sorunun bölgesel mi yoksa küresel mi göründüğünü içermelidir.
Uyarıları hizmet sahipliğine göre yönlendirin. Web sitesi kontrolleri ön uç veya platform ekibine gidebilir. API iş akışı arızaları arka uç sorumlularına gidebilir. Ping ve paket kaybı sorunları altyapı veya ağ operasyonları ekibine gidebilir. Durum sayfası uyarıları, müşteri iletişiminden sorumlu ekibe ulaşmalıdır.
Net sahiplik, kimin inceleme yapması gerektiğini sormaya harcanan zamanı azaltır. Bir olay sırasında kazanılan bu zaman önemlidir.
Bölgesel Şeffaflık İçin Durum Sayfasını Kullanın
Bölgesel bir olay kullanıcıları etkilediğinde, durum sayfası etkiyi net bir şekilde iletmeye yardımcı olur. “Bazı kullanıcılar etkilenebilir” demek yerine hangi bileşenlerin veya bölgelerin bozulduğunu gösterin. Bu, küresel müşterilere sahip SaaS şirketleri için özellikle değerlidir; çünkü kullanıcılar sorunun kendi bölgelerini mi, API erişimlerini mi yoksa tüm ürünü mü etkilediğini bilmek ister.
İyi bir durum sayfası izleme verilerine bağlı olmalıdır, ancak ekipler karmaşık olaylar için yine de manuel kontrole sahip olmalıdır. Otomatik güncellemeler hızlıdır. İnsan güncellemeleri ise bağlam sağlar.
Son Düşünceler
Çok bölgeli bir izleme stratejisi, SaaS ekiplerinin güvenilirliği kullanıcıların deneyimlediği şekilde görmesine yardımcı olur: konumlar, ağ yolları, sayfalar, API'ler ve iş akışları genelinde. Amaç daha büyük bir pano duvarı oluşturmak değildir. Amaç, kullanıcıyı etkileyen gerçek sorunları daha hızlı tespit etmek, bunları doğru şekilde sınıflandırmak, yanlış pozitifleri azaltmak ve doğru ekip ve mesajla müdahale etmektir.
SaaS ürünleri için en güçlü yapılandırma; web sitesi çalışma süresi izleme, API izleme ve ping izlemeyi en önemli bölgelerden birleştirir. Bu sinyaller net uyarı sahipliğine ve şeffaf durum iletişimine bağlandığında, izleme teknik bir güvenlik ağından daha fazlası hâline gelir. Güveni, geliri ve ürün güvenilirliğini korumak için pratik bir sisteme dönüşür.